跳到主要内容
知识中心

助您更好决策的知识。

Todo el material está en esta página: sectores, regulación, datos del mercado, cobertura, artículos, prensa, glosario y preguntas. Cada dato dice de dónde sale.

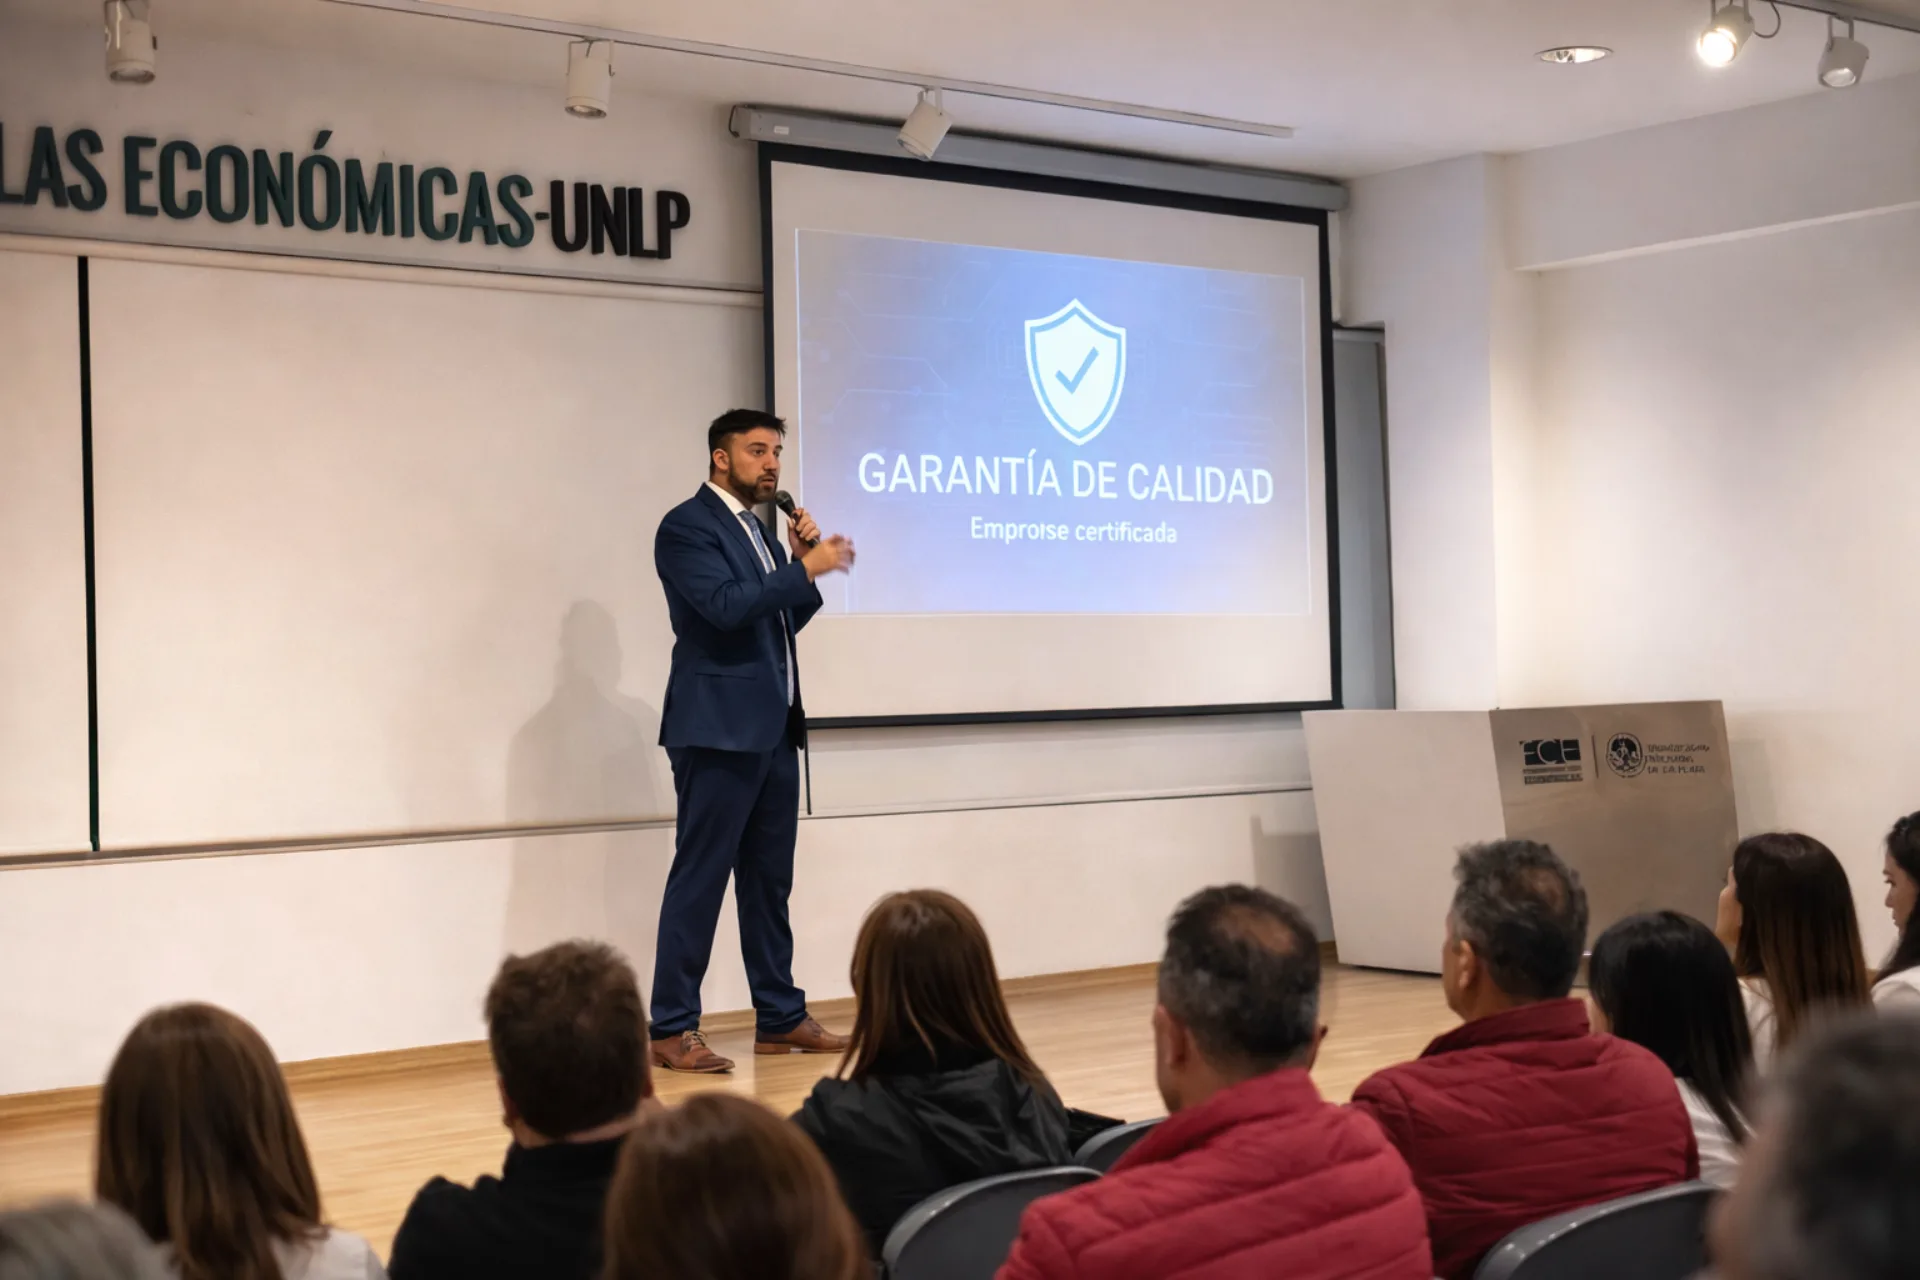
G-CERTI在UNLP经济学院的展览。

每个行业的要求各不相同。

八条产业链及已发布情境。选择一条可查看其案例、市场要求及对应标准。

技术与软件

需要证明安全和治理成熟度的 SaaS、金融科技、云和数字服务企业。

需求出现的时刻
  • 软件供应商向企业客户证明其信息安全体系
  • SaaS 企业为投标准备证据
该市场的要求
  • 企业采购流程中的信息安全要求
  • 关键合同中的服务连续性证据
对应的标准

Qué exige hoy la regulación.

Cinco marcos públicos vigentes y la norma de sistema de gestión que ayuda a llegar preparado a cada uno.

人工智能Gobernanza de sistemas de IA

AI Act de la Unión Europea (Reglamento 2024/1689), primer marco regulatorio integral sobre inteligencia artificial.

El AI Act clasifica los sistemas de IA por nivel de riesgo y exige a quienes desarrollan o despliegan sistemas de alto riesgo gestión de riesgos, gobernanza de datos, supervisión humana, documentación técnica y trazabilidad a lo largo del ciclo de vida.

ISO/IEC 42001:2023 define un sistema de gestión de inteligencia artificial con un enfoque de riesgo y de ciclo de vida muy próximo al espíritu del AI Act. Operar este sistema ayuda a una organización a ordenar su gobernanza de IA y a llegar mejor preparada cuando deba demostrar control sobre sus modelos.

Datos personales y privacidadProtección de datos personales

GDPR en la Unión Europea (Reglamento 2016/679), LGPD en Brasil (Ley 13.709/2018) y un conjunto creciente de leyes nacionales de protección de datos en América Latina.

Estos marcos exigen una base legal para tratar datos personales, principios de minimización y finalidad, derechos de los titulares, gestión de brechas y demostración de responsabilidad proactiva sobre cómo se gobierna la privacidad.

ISO/IEC 27701:2025 define un sistema de gestión de privacidad de la información (PIMS) certificable, con controles para responsables y encargados del tratamiento; opera de forma autónoma o integrada con un SGSI ISO/IEC 27001. Adoptar esta estructura ayuda a una organización a ordenar sus prácticas de privacidad y a respaldar con evidencia su responsabilidad proactiva.

信息安全Ciberseguridad y resiliencia digital

Directiva NIS2 en la Unión Europea, regímenes sectoriales de ciberseguridad y exigencias contractuales de clientes y cadenas de suministro que piden controles demostrables.

Estos marcos piden gestión del riesgo de seguridad, control de accesos, respuesta ante incidentes, continuidad y evidencia de que los controles existen y se mantienen en el tiempo, no solo en el papel.

ISO/IEC 27001:2022 establece un sistema de gestión de seguridad de la información basado en riesgo, con un catálogo de controles auditables. Operarlo ayuda a una organización a estructurar su postura de seguridad y a responder con evidencia cuando un cliente, un regulador o una auditoría la exigen.

Compliance y anticorrupciónPrevención del soborno y la corrupción

Marcos anticorrupción de alcance extraterritorial como la FCPA (Estados Unidos) y la UK Bribery Act, junto con legislación nacional de integridad y compliance en la región.

Estos marcos esperan que la organización demuestre diligencia debida, controles sobre terceros, canales de denuncia, formación y un programa de integridad vivo y supervisado por la alta dirección.

ISO 37001 define un sistema de gestión antisoborno con los componentes que estos marcos esperan ver. Implementarlo ayuda a una organización a articular su programa de integridad y a mostrar, ante reguladores o socios, que el control existe y se ejecuta.

Sostenibilidad y climaReporte ambiental y de carbono

Directiva CSRD de la Unión Europea sobre reporte de sostenibilidad corporativa y un conjunto creciente de exigencias de reporte ESG y de huella de carbono a lo largo de las cadenas de valor globales.

Estos marcos piden información ambiental fiable y comparable: gestión de impactos, medición de emisiones y datos que puedan sostenerse ante un tercero, no estimaciones declarativas.

ISO 14001 ordena la gestión ambiental con enfoque de ciclo de vida, y la familia ISO 14064 aporta el marco para cuantificar y verificar emisiones de gases de efecto invernadero. Apoyarse en estas normas ayuda a una organización a producir datos ambientales defendibles para sus reportes de sostenibilidad.

在哪里 进行认证

Certificados de sistemas de gestión vigentes en el mundo, por región y por norma.

来源: ISO Survey 2024 · IAF CertSearch · CORTE 2024 · 全球总数 2.963.855

Asia2.081.67270.2% · norma con más certificados: ISO 9001
Europa671.77422.7% · norma con más certificados: ISO 9001
América Latina y el Caribe86.2322.9% · norma con más certificados: ISO 9001
América del Norte52.2181.8% · norma con más certificados: ISO 9001
Oceanía39.5071.3% · norma con más certificados: ISO 9001
África32.4521.1% · norma con más certificados: ISO 9001
ISO 90011.474.113
ISO 14001676.232
ISO 45001542.526
ISO/IEC 2700196.709
ISO 2200059.521
ISO 5000138.482
ISO 1348531.214
ISO 20000-127.332

审核在何地开展、采用何种 方式。

美洲代表处所声明覆盖的三十个国家。在提供直接服务的国家配有当地审核团队;在咨询类国家,申请将逐案评估,并由最近的办事处协调。

直接服务

配备当地审核团队及指定的客户经理。

  • 阿根廷 · 布宜诺斯艾利斯 · 科尔多瓦 · 罗萨里奥 · 门多萨
  • 智利 · 圣地亚哥 · 安托法加斯塔 · 康塞普西翁 · 瓦尔帕莱索
  • 乌拉圭 · 蒙得维的亚 · 埃斯特角城
  • 巴拉圭 · 亚松森 · 东方市
  • 哥伦比亚 · 波哥大 · 麦德林 · 卡利 · 巴兰基亚
  • 厄瓜多尔 · 基多 · 瓜亚基尔 · 昆卡
  • 玻利维亚 · 圣克鲁斯 · 拉巴斯 · 科恰班巴
  • 委内瑞拉 · 加拉加斯 · 巴伦西亚 · 马拉开波
  • 巴拿马 · 巴拿马城 · 科隆
  • 危地马拉 · 危地马拉城 · 克萨尔特南戈
  • 洪都拉斯 · 特古西加尔巴 · 圣佩德罗苏拉
  • 萨尔瓦多 · 圣萨尔瓦多 · 圣安娜
  • 尼加拉瓜 · 马那瓜 · 莱昂
  • 多米尼加共和国 · 圣多明各 · 圣地亚哥·德·卡瓦列罗斯 · 蓬塔卡纳
  • 古巴 · 哈瓦那 · 圣地亚哥-德古巴
  • 波多黎各 · 圣胡安 · 庞塞
  • 特立尼达和多巴哥 · 西班牙港 · 圣费尔南多
  • 牙买加 · 金斯敦 · 蒙特哥贝
咨询

由最近的办事处逐案评估申请。

  • 秘鲁 · 利马 · 阿雷基帕 · 特鲁希略 · 卡亚俄
  • 哥斯达黎加 · 圣何塞 · 阿拉胡埃拉 · 卡塔戈
  • 伯利兹 · 伯利兹城 · 贝尔莫潘
  • 墨西哥 · 墨西哥城 · 蒙特雷 · 瓜达拉哈拉 · 克雷塔罗 · 蒂华纳
  • 巴西 · 圣保罗 · 里约热内卢 · 美景市 · 库里蒂巴 · 阿雷格里港
  • 圭亚那 · 乔治敦
  • 苏里南 · 帕拉马里博
  • 巴哈马 · 拿骚 · 自由港
  • 巴巴多斯 · 布里奇顿
  • 海地 · 太子港 · 海地角
  • 阿鲁巴 · 奥拉涅斯塔德
  • 库拉索 · 威廉斯塔德

覆盖范围说明服务的广度和可获得性。按标准划分的认可范围公布于 Trust Center。

Artículos técnicos.

关于认证、审核和管理体系的实用解读。

CalidadGuía completa de ISO 9001:2015: requisitos, cláusulas y certificaciónRequisitos de ISO 9001:2015 explicados cláusula por cláusula, con la evidencia que revisa una auditoría de tercera parte y los pasos hasta obtener el certificado.CalidadSiete no conformidades comunes en ISO 9001 (y cómo prevenirlas)Siete zonas de riesgo para revisar con evidencia antes de una auditoría ISO 9001. No son un ranking ni hallazgos automáticos: cada no conformidad exige un criterio aplicable y evidencia objetiva.DecisiónCómo elegir un organismo de certificación ISO: ocho criteriosOcho verificaciones para comparar organismos de certificación: identidad, alcance, acreditación, imparcialidad, competencia, programa, trazabilidad y condiciones contractuales.PyMEsCertificación ISO en PyMEs: mitos y realidadesLa idea de que certificar es solo para grandes empresas frena a muchas PyMEs que ya hacen bien las cosas. La realidad es más accesible de lo que parece.ProcesoCómo prepararse para una auditoría de certificaciónUna guía de campo para llegar a la auditoría con alcance claro, evidencia disponible, responsables preparados y un sistema que puede explicarse sin maquillaje.ProcesoAuditoría remota ISO (IAF MD 4): cuándo aplica y qué esperarGuía para entender cuándo las tecnologías de información pueden apoyar una auditoría, cómo se evalúa su viabilidad y qué evidencia debe preservarse sin degradar la integridad del proceso.Seguridad de la informaciónISO/IEC 27001: cuando la seguridad se vuelve argumento de ventaLos clientes empresariales ya no preguntan si tomas en serio la seguridad. Piden evidencia. ISO/IEC 27001 la provee.Inteligencia artificialISO/IEC 42001: gobernar la inteligencia artificial antes de que sea un problemaLa IA pasó de experimento a infraestructura. Un marco de gestión permite escalarla manteniendo trazabilidad y control.AmbienteISO 14001 y la enmienda de cambio climático 2024Una enmienda breve, pero con efecto concreto: el cambio climático entra explícitamente en el contexto de la organización.
Ver todos los artículos →

专栏与媒体报道,附来源。

Cada entrada abre el original en su medio.

ARCHIVO: 762 notas · 215 medios · 2024 – 2026

IA · 2026-02-23IA gobernada o IA desordenada: la decisión que define quién lidera y quién paga阅读来源: eBizLatamCiberseguridad · 2026-01-29La ciberseguridad dejó de ser IT: es continuidad del negocio y reputación en tiempo real阅读来源: Fortuna (Perfil)Ciberseguridad · 2026-01-28Es hora de demostrar control: por qué las empresas deben adoptar un SGSI阅读来源: eBizLatamCiberseguridad · 2025-12-29Por qué se pierde la soberanía digital阅读来源: PerfilCumplimiento · 2025-11-12Cuando el miedo se sienta en la dirección阅读来源: PerfilISO normativa · 2025-10-03ISO 9001 dispara las ventas: la certificación que abre mercados y financiamiento阅读来源: InfobaeISO normativa · 2025-09-16La paradoja de la calidad en Latinoamérica: talento e innovación frente a la cultura de la improvisación阅读来源: Fortuna (Perfil)Ciberseguridad · 2025-06-25Cercanos y vulnerables阅读来源: Perfil

ISO 术语表。

您将在提案、审核报告或证书中遇到的词语,附定义、出处条款和示例。

认可

由独立第三方证明合格评定机构具备执行特定任务能力的证明,由认可机构而非认证机构颁发。

ISO/IEC 17000:2020, 7.7
认证

针对合格评定对象(此处为管理体系)出具的第三方证明。

ISO/IEC 17000:2020, 7.6
证书范围

对认证所涵盖的活动、产品、服务与场所的描述。未列入范围的内容不属于认证范畴。

ISO/IEC 17021-1:2015, 9.1.2
认证决定

由未参与审核的人员或委员会作出的决定,涉及授予、维持、更新、扩大、缩小、暂停或撤销认证。

ISO/IEC 17021-1:2015, 9.5
公正性

客观性的体现:不存在利益冲突,或已妥善处理使其不影响机构的活动。

ISO/IEC 17021-1:2015, 3.2
监督审核

至少每年一次的定期审核,用于核实获证体系在周期内持续保持合规。

ISO/IEC 17021-1:2015, 9.6.2
复评/再认证

在证书到期前开展的审核,用于确认持续合规并启动新周期。

ISO/IEC 17021-1:2015, 9.6.3
认证转移

对另一机构签发的有效认可证书予以承认,以便由接收机构延续认证周期。

IAF MD 2
审核

以系统、独立、有文件记录的方式获取客观证据并对照审核准则进行评价的过程。

ISO 19011:2018, 3.1
审核证据

与审核准则相关且可核实的记录、事实陈述或其他信息。

ISO 19011:2018, 3.8
审核发现

对照准则评价所收集证据得出的结果,可表明合格、不符合或改进机会。

ISO 19011:2018, 3.10
不符合项

未满足要求。在认证中分为严重(影响体系能力)或轻微(个别偏差)两类。

ISO 9000:2015, 3.6.9
纠正措施

消除不符合项原因并防止再次发生的措施,不同于即时纠正。

ISO 9000:2015, 3.12.2
第一阶段审核

初次审核的第一部分:审查文件、组织背景及其对第二阶段的准备情况。

ISO/IEC 17021-1:2015, 9.3.1.2
第二阶段审核

对管理体系实施与有效性的评估,可现场或远程进行,并对每项要求提供证据。

ISO/IEC 17021-1:2015, 9.3.1.3
远程审核

在可行且有正当理由的情况下,利用信息通信技术在无需实地出席的情况下获取证据的审核方式。

IAF MD 4
Anexo SL · 统一结构

ISO管理体系标准的通用结构:相同的第4至10章、基础术语与核心文本,便于整合。

Directivas ISO/IEC, Parte 1, Anexo SL
组织所处环境

与组织宗旨相关、影响其实现预期结果能力的外部及内部因素。

Cláusula 4.1 (Anexo SL)
相关方

能够影响某一决定或活动、或受其影响、或自认为受其影响的个人或组织。

ISO 9000:2015, 3.2.3
形成文件的信息

组织需控制和保持的信息及其承载媒介,取代了"文件"与"记录"这两个术语。

ISO 9000:2015, 3.8.6
管理评审

最高管理者对体系绩效进行的定期评估,包含既定输入并记录相应决定。

Cláusula 9.3 (Anexo SL)
持续改进

以提升绩效为目标的持续活动,须以行动与结果为证,而非空泛声明。

ISO 9000:2015, 3.3.2
质量方针

由最高管理者正式表述的组织在质量方面的宗旨与方向。

ISO 9001:2015, 5.2
质量目标

与方针一致、可衡量、并明确责任人、期限与跟进方式的预期结果。

ISO 9001:2015, 6.2
不合格输出的控制

对不符合要求的产品或服务进行识别与控制,以防止意外使用或交付。

ISO 9001:2015, 8.7
信息安全管理体系(ISMS)

信息安全管理体系:整体管理体系中用于建立、实施、保持和改进信息安全的部分。

ISO/IEC 27000:2018, 3.62
附录A · 控制措施

用于组织将其风险处置与之比对的信息安全控制措施参考清单。

ISO/IEC 27001:2022, Anexo A
适用性声明

说明适用哪些控制措施及其理由和状态,以及哪些被排除及原因的文件。

ISO/IEC 27001:2022, 6.1.3 d)
环境因素

组织活动、产品或服务中与环境发生或可能发生相互作用的要素。

ISO 14001:2015, 3.2.2
危险源

具有造成伤害或健康损害可能性的根源。

ISO 45001:2018, 3.19

Ninguna definición reemplaza el texto oficial de la norma.

最常见的问题。

简短解答。每条均链接至解决该情形的页面。

G-CERTI 拥有什么认可资质?

G-CERTI 的认可链及其现行范围公布于认可范围页面,并注明数据来源与日期。在向客户、招标方或主管机关出示认证之前,应在该页面核实范围,且每份已签发的证书均可通过其编号在验证器中核对。

认证哪些 ISO 标准?

G-CERTI 在现行认可范围内对管理体系进行认证,在出示认证之前应始终核实该范围。对于 ISO/IEC 42001 及范围之外的其他标准,G-CERTI 目前不提供认证服务,仅在适用情况下发布培训或技术内容。

可以从其他认证机构转移证书吗?

可以。转移流程依据 IAF MD 2 进行评估。G-CERTI 会在确认转移是否可行之前,审查现有证书、发证机构、范围、审核报告、未关闭的不符合项以及适用条件。转移并非自动批准。

如果审核未通过会怎样?

将出具报告,列明发现的不符合项并按适用类别分类。组织实施纠正措施并提供关闭证据。随后对关闭情况进行审查,如符合要求,则继续进行认证决定和证书签发。

G-CERTI 是否提供咨询服务?

认证独立于咨询业务。根据 ISO/IEC 17021-1,认证机构须与其所认证组织的咨询活动严格分离,以保护流程的公正性。任何实施支持均由独立的第三方提供,而非认证流程的一部分。

如何验证证书?

在验证页面输入证书编号即可。自动查询会在 G-CERTI 登记册中搜索该编号;若未显示结果或需要补充说明,人工辅助验证将在 24 小时内确认。

如何处理 ISO/IEC 42001(人工智能)?

ISO/IEC 42001 目前以培训和指导性技术内容的方式呈现。G-CERTI 目前不提供该标准的认证服务;任何状态变更须先获得现行正式范围的支持方可公布。

可以同时认证多个 ISO 标准吗?

可以。当范围、技术兼容性及适用规则允许时,整合审核可在同一方案中审查两个或以上标准。常见组合包括 ISO 9001 + ISO 14001 + ISO 45001,或 ISO/IEC 27001 + ISO 22301。

认证需要多长时间?

审核与签证的时间安排将在方案中根据标准、组织规模、场所数量、复杂程度、文件成熟度及可配合时间确定。管理体系的前期建立时间另计;不存在适用于所有情况的统一周期。

认证流程分为哪些阶段?

共六个阶段:1) 申请与范围确定;2) 文件审查;3) 第一阶段审核(文件审核);4) 第二阶段审核(现场或远程);5) 由独立于审核组的胜任职能对档案进行审查并作出决定;6) 在符合条件时签发可验证的证书。

需要哪些文件?

取决于所选标准。通常包括:管理方针、可衡量的目标、体系手册(如适用)、标准要求的成文程序以及证明实施情况的记录。流程开始时会提供针对所选标准的专项核对清单。

审核可以远程进行吗?

可以。根据 IAF MD 4,当技术上可行并且符合范围要求时,可采用远程或基于信息技术的审核方式。远程比例取决于标准、场所、流程、风险及适用规则。

证书的有效期是多久?

证书有效期为 3 年。在此期间将进行年度监督审核,以核实管理体系的持续维护情况。周期结束时将进行复审认证审核。

如何核实证书的范围?

需查阅已签发的证书、相应的公开登记信息以及要求方(客户或主管机关)的具体要求。仅看标准名称是不够的:持证方、活动、场所、有效期、标准和范围都须一致。

国际认可依据什么?

认可程度取决于认可链、证书范围以及目标市场的适用规则。这仅作为参考框架,需逐案核实,并非在所有情况下自动获得普遍认可。

该证书是否适用于招标?

如果招标文件认可该标准、范围、发证机构及相应的认可链,则该证书可能适用。是否被接受需对照招标文件正文、已签发证书及目标市场进行核实。

G-CERTI 的运营覆盖范围是什么?

申请与审核由合格人员协调,而 G-CERTI Co., Ltd. 将审查、最终决定和签发控制职能相互分离。每份证书是否被接受取决于其范围、有效期、认可链及目标市场。

ISO 认证费用是多少?

费用按项目计算,取决于标准、组织规模、场所数量及流程复杂程度。方案将在审查范围、方式、所在国家、场所及所需周期后确定。

认证方案包含哪些内容?

方案详细列明所含项目及适用的附加条件——审核方式、年度监督、范围变更、税费以及未包含的服务。经济范围将在流程开始前形成书面记录。

是否提供付款方式选择?

付款条件根据合同和所在国家确定。公布的金额以美元(USD)计价,正式方案将载明付款方式、税费及现行条件。

同时认证多个标准是否划算?

当各标准的结构、流程、场所及审核组具备兼容性时,整合审核可以节省时间。具体优化方式将根据范围和适用规则确定。

接受哪些付款方式?

可用的付款方式将在相应方案或发票中说明,可能包括银行转账、信用卡或按所在国家、法律实体及现行条件而定的本地方式。

是否开具正式发票?

是的。将根据相应的法律实体及各国适用的税务法规开具发票。

是否存在未告知的费用?

方案会详细列明所有包含项目及适用的附加条件,所有项目在推进前均会形成书面记录。

G-CERTI 的工作依据是什么?

依据 ISO/IEC 17021-1 保持公正性,并采用可追溯的文件核查机制。日程根据范围以合同方式确定,证书的接受情况需对照适用的认可范围进行解读;无法确定的情形将转入人工辅助确认。

如何提交投诉或申诉?

根据 ISO/IEC 17021-1,G-CERTI 设有正式的投诉与申诉程序。投诉可发送至 info@gcerti.org 或通过相应表单提交。每个案例都将按既定流程进行评估,并依适用程序予以答复。

如果不同意审核结果该怎么办?

可依据适用程序对认证决定提出申诉。申诉将由独立于原审核组的机构进行评估,并依照 ISO/IEC 17021-1 进行客观、公正的审查。

G-CERTI 提供哪些培训?

包括 ISO 标准(9001、14001、45001、27001、42001 等)专业文凭课程、主任审核员和内审员项目以及技术交流活动。所有课程均颁发 G-CERTI 培训证书;培训证书不等同于对企业管理体系的认可认证。

培训是线上还是线下进行?

两种方式均有:线上课程为直播形式,可实时互动;线下课程在布宜诺斯艾利斯举办。同时也为团队提供企业内训。

培训是否颁发证书?

是的。课程颁发由 G-CERTI 签发的学业证书,可在与证书相同的查询系统中通过编号进行验证。这是一种培训证书:不能替代对企业管理体系的认可认证,也不保证审核结果。

培训证书等同于企业认证吗?

两者不同。培训证书记录个人通过的培训课程;而认证是通过第三方审核对组织的管理体系进行评估。这是两个独立的流程。

G-CERTI 位于哪里?

G-CERTI 拥有国际化运营网络,并在布宜诺斯艾利斯(阿根廷)设有办公室,负责协调申请与审核工作。最终决定权及签发控制权由 G-CERTI Co., Ltd. 保留,须符合适用的标准和范围。

谁对 G-CERTI 负责?

运营工作由 G-CERTI 授权代表机构负责,各职能相互分离:审核方不作出决定,认证决定由发证方(G-CERTI Co., Ltd.)作出。

G-CERTI 的工作方式是怎样的?

第三方认证独立于咨询和培训业务。其权威性建立在可追溯的认可基础之上,并在适用情况下配合文件核查机制及人工辅助确认。

本页未列出的问题该向哪里咨询?

如果本页未涵盖您的问题,请联系团队:通过技术沟通确定范围、时间安排及后续步骤。
需要针对您的具体情况的答复吗?

告诉我们标准、范围和您的期限。我们将以书面形式说明评估内容与所需时间。

+54 9 11 2299-2087