Diplomatura ISO/IEC 27001 · Seguridad de la información
Para responsables de seguridad de la información, TI y riesgo, auditores y equipos.
Cesar Siambasi
Ver diplomaturaUsamos cookies necesarias para que el sitio funcione y, si aceptas, otras para medir el uso y mejorar nuestras comunicaciones. Puedes cambiar tu elección cuando quieras. Ver el detalle
Riesgos de la información evaluados y controles que funcionan.
93controles en el Anexo A, en cuatro temas
Cerró la transición a la edición 2022.
Todo certificado acreditado vigente debe estar sobre esa edición.
La certificación inicial avanza por estos pasos.
Qué te piden, qué actividades realizas y en qué sedes y país operas.
Por escrito, dimensionada sobre la norma, las actividades, las sedes y el país.
El equipo asignado evalúa con evidencia la documentación y la operación.
Decide una función distinta del equipo auditor. El certificado se consulta por su código.
La continuidad del ciclo se acuerda para tu caso.
La emisión depende de la auditoría y de una decisión independiente.
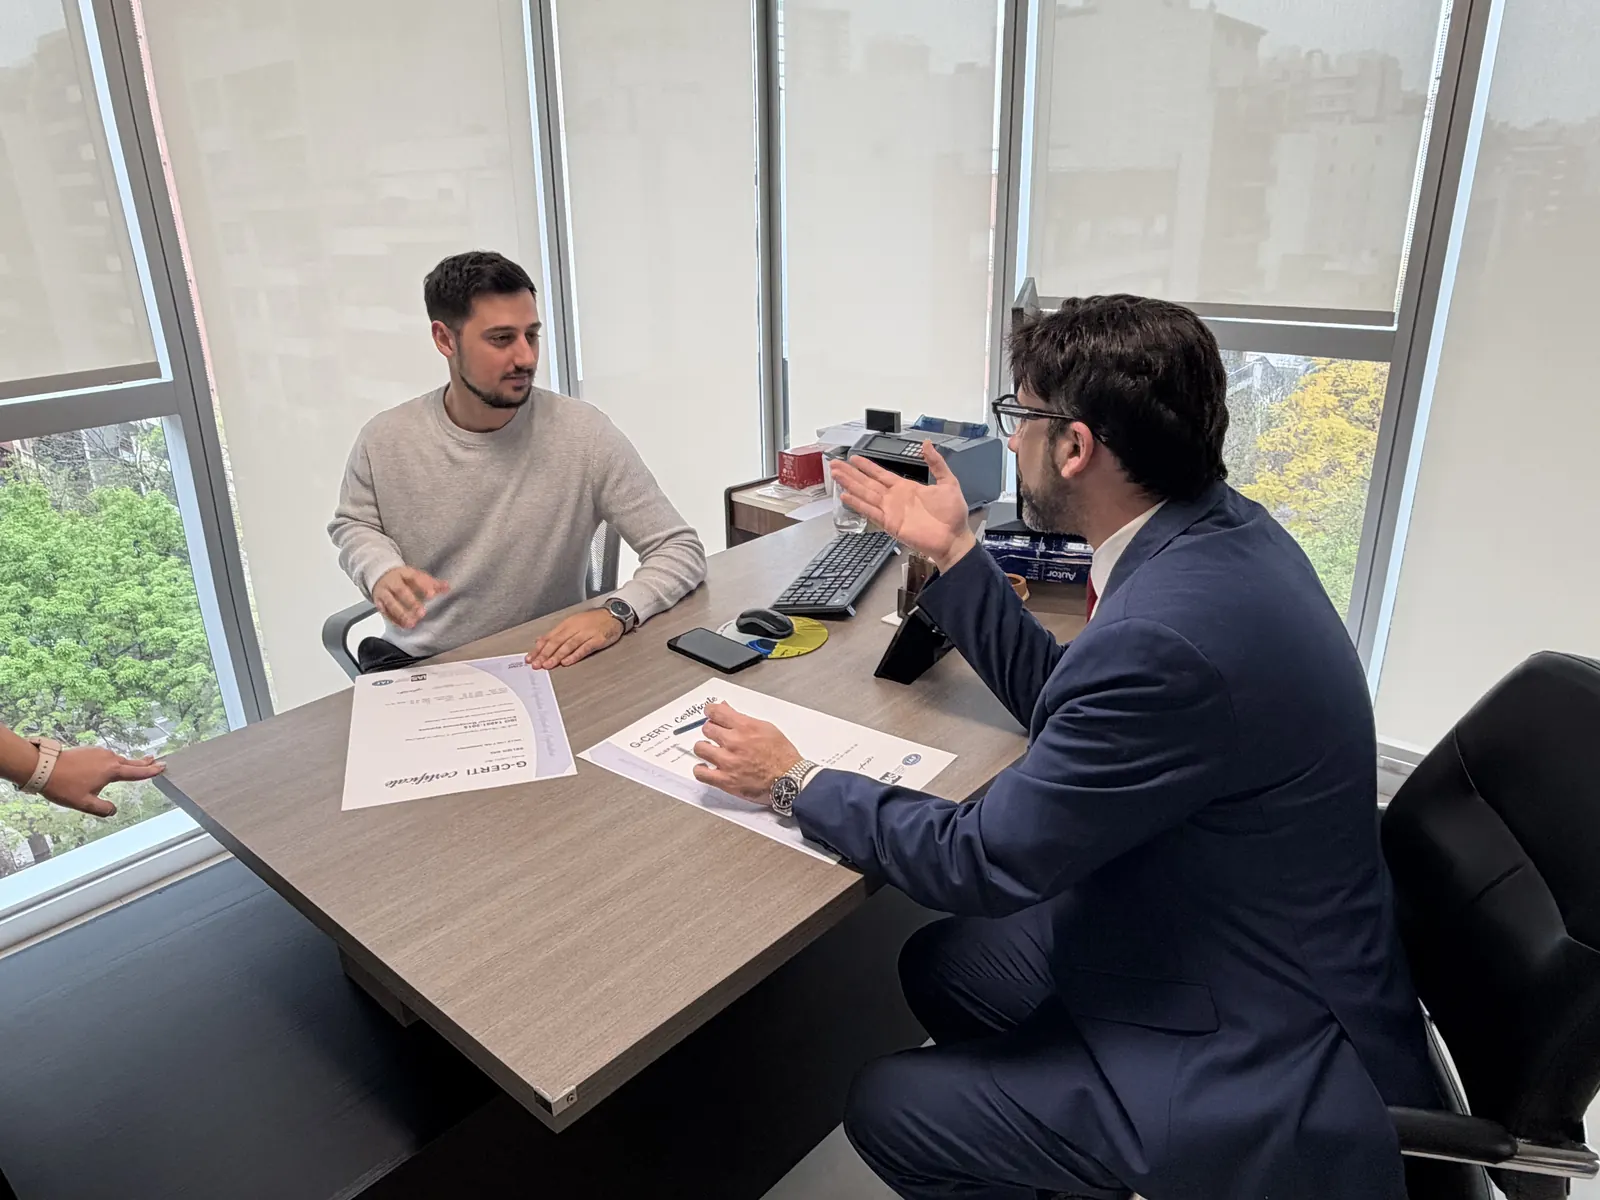
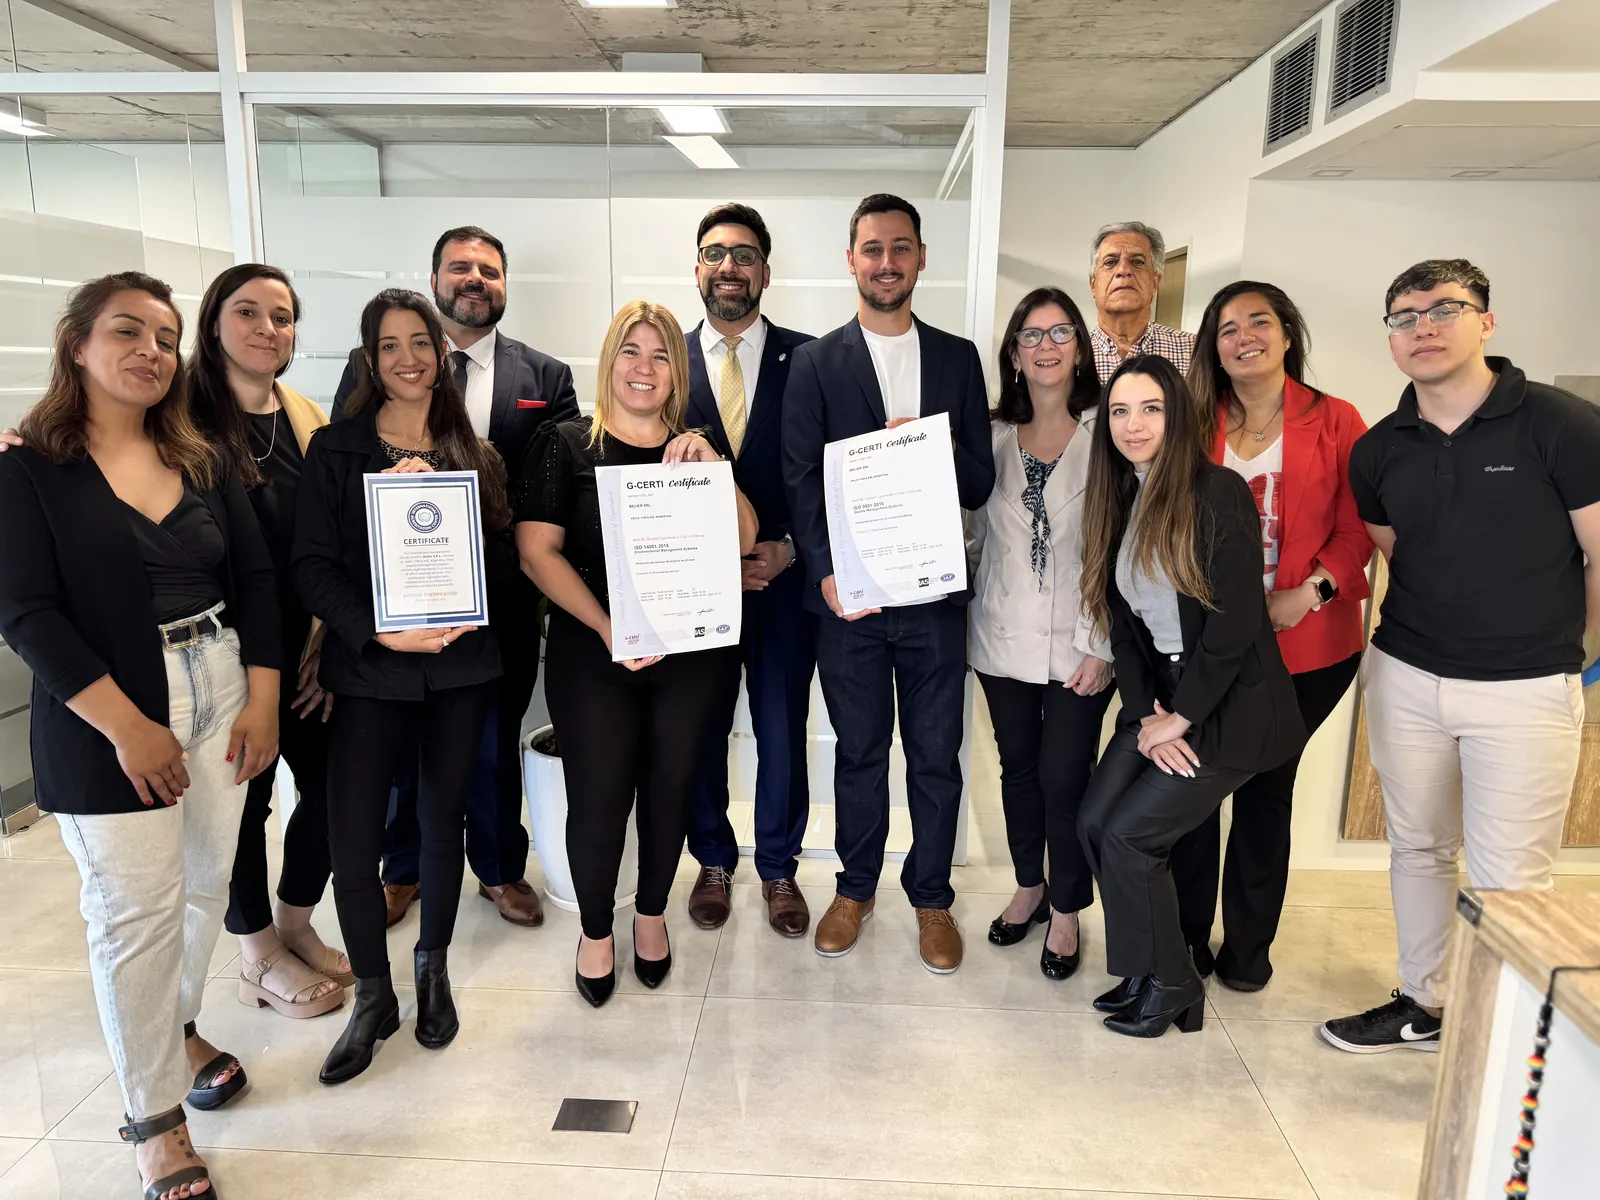
Un certificado que cualquiera comprueba, el sello de la norma y el momento de la entrega. Así se ve la certificación cuando ya está hecha.
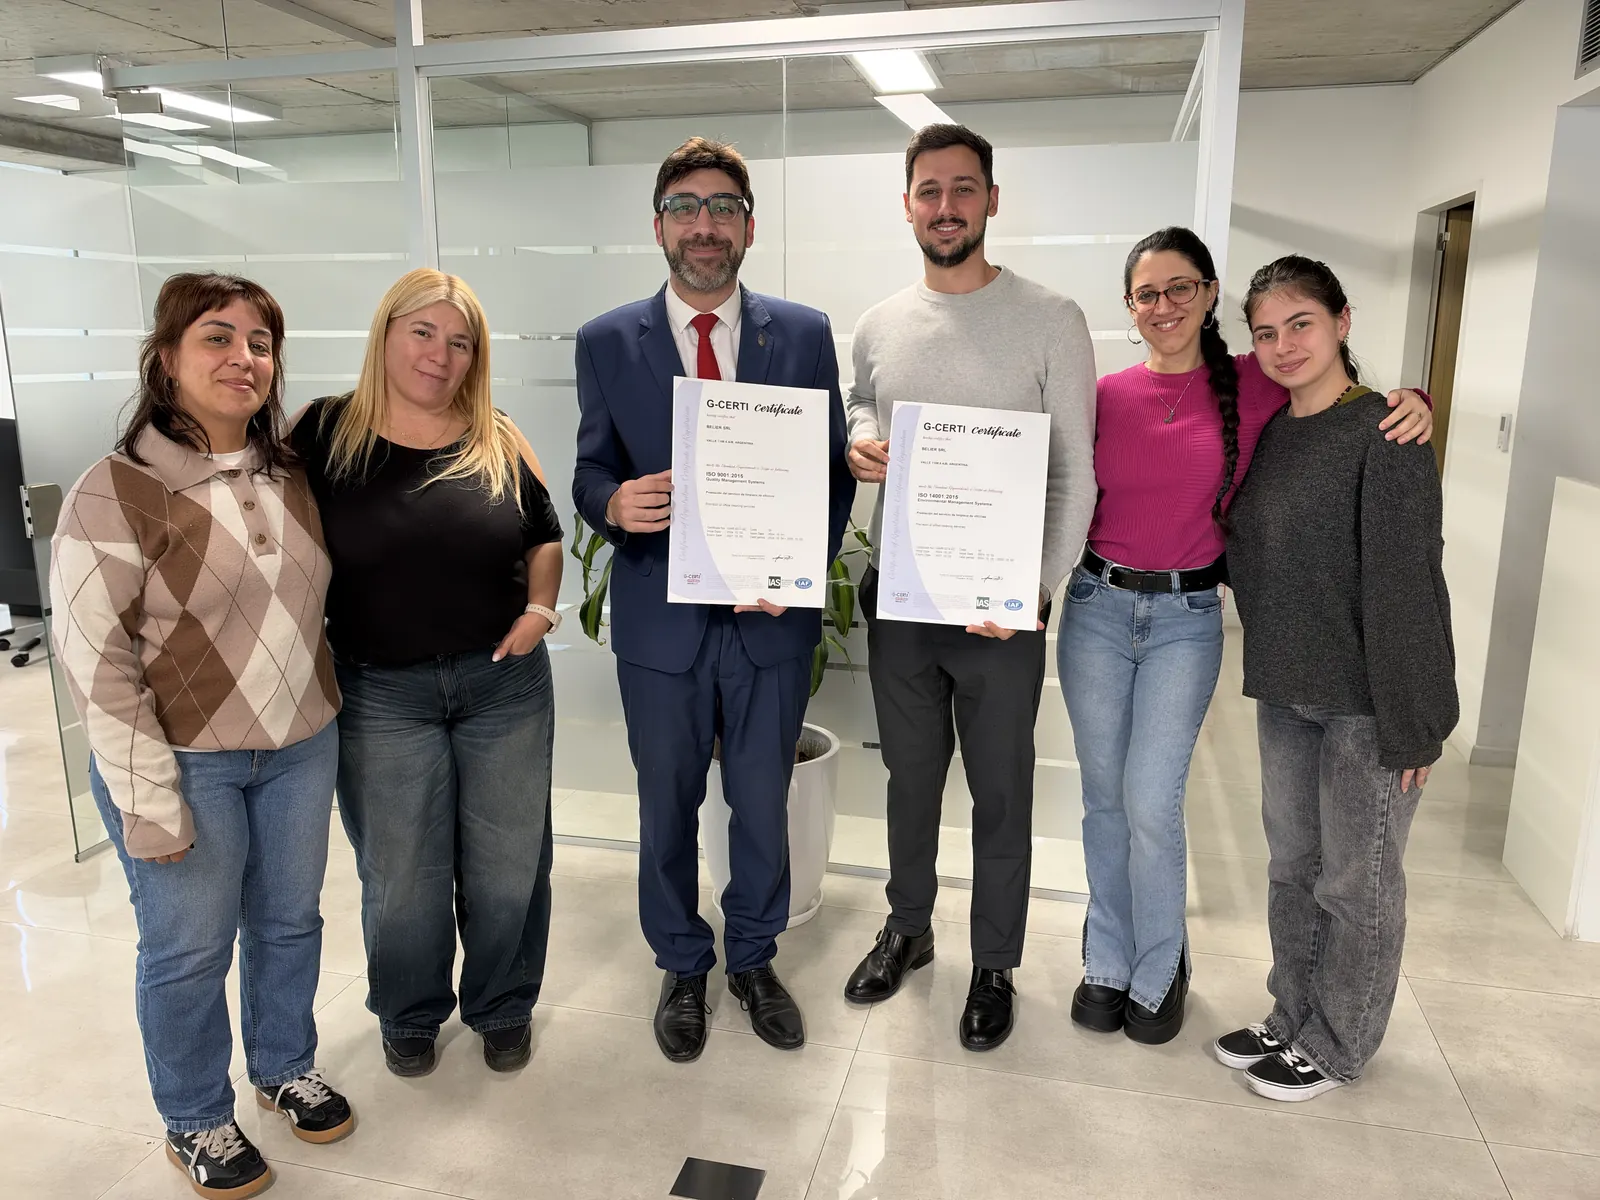
Lo emite G-CERTI Co., Ltd. tras la auditoría y una decisión independiente. Cualquiera lo comprueba por su código.
Columnas de Fernando Arrieta en medios de la región. Cada una abre el original.
96.709certificados ISO/IEC 27001 en el mundo
2,3 %en América Latina y el Caribe: 2.214 certificados
Barra cortada: China supera la escala. Cada cifra cuenta certificados vigentes informados. Fuente: ISO Survey 2024 · observatorio de G-CERTI. Total mundial oficial: Overview, corte 31/12/2024. Subtotal de regiones informadas: 96.709. Las diferencias se conservan sin redistribuirlas.
Para responsables de seguridad de la información, TI y riesgo, auditores y equipos.
Cesar Siambasi
Ver diplomaturaSe reestructuró el Anexo A: de 114 controles en 14 dominios a 93 controles en 4 temas (organizacionales, de personas, físicos y tecnológicos). Hay 11 controles nuevos, como inteligencia de amenazas, gestión de identidades y codificación segura. La transición fue obligatoria hasta octubre de 2025.
Entre 6 y 12 meses para una empresa mediana sin gestión previa. Si ya hay marcos complementarios (NIST, CIS), de 4 a 6 meses. G-CERTI audita y certifica; la implementación corresponde al cliente o a un consultor externo.
ISO/IEC 27001 establece la base del SGSI. Para el cumplimiento explícito de privacidad de datos personales existe ISO/IEC 27701 (PIMS).
No es obligatoria por ley; puede ser un requisito en licitaciones bancarias y de socios corporativos.
El alcance de tu certificación cubre los procesos y controles bajo tu responsabilidad. AWS, Azure y GCP tienen sus propias certificaciones (modelo de responsabilidad compartida). Documenta con claridad el límite del alcance.
Sí. El alcance se delimita por ubicaciones, procesos, productos, servicios y equipos. La declaración de aplicabilidad (SoA) refleja exactamente lo certificado.
En el registro público de certificados, por código. Verificar un certificado
Un sello propio para la web, las firmas de correo y las redes de la organización certificada. Lleva el número de la norma, el color de ISO/IEC 27001 y la dirección de verificación pública.
La propuesta llega por escrito, con la norma, el alcance y el plazo.
Consulta el curso de introducción y la diplomatura disponibles para esta norma. Curso de introducción gratis · Ver la diplomatura