Saltar al contenido
CENTRO DE CONOCIMIENTO

Conocimiento para decidir mejor.

Todo el material está en esta página: sectores, regulación, datos del mercado, cobertura, artículos, prensa, glosario y preguntas. Cada dato dice de dónde sale.

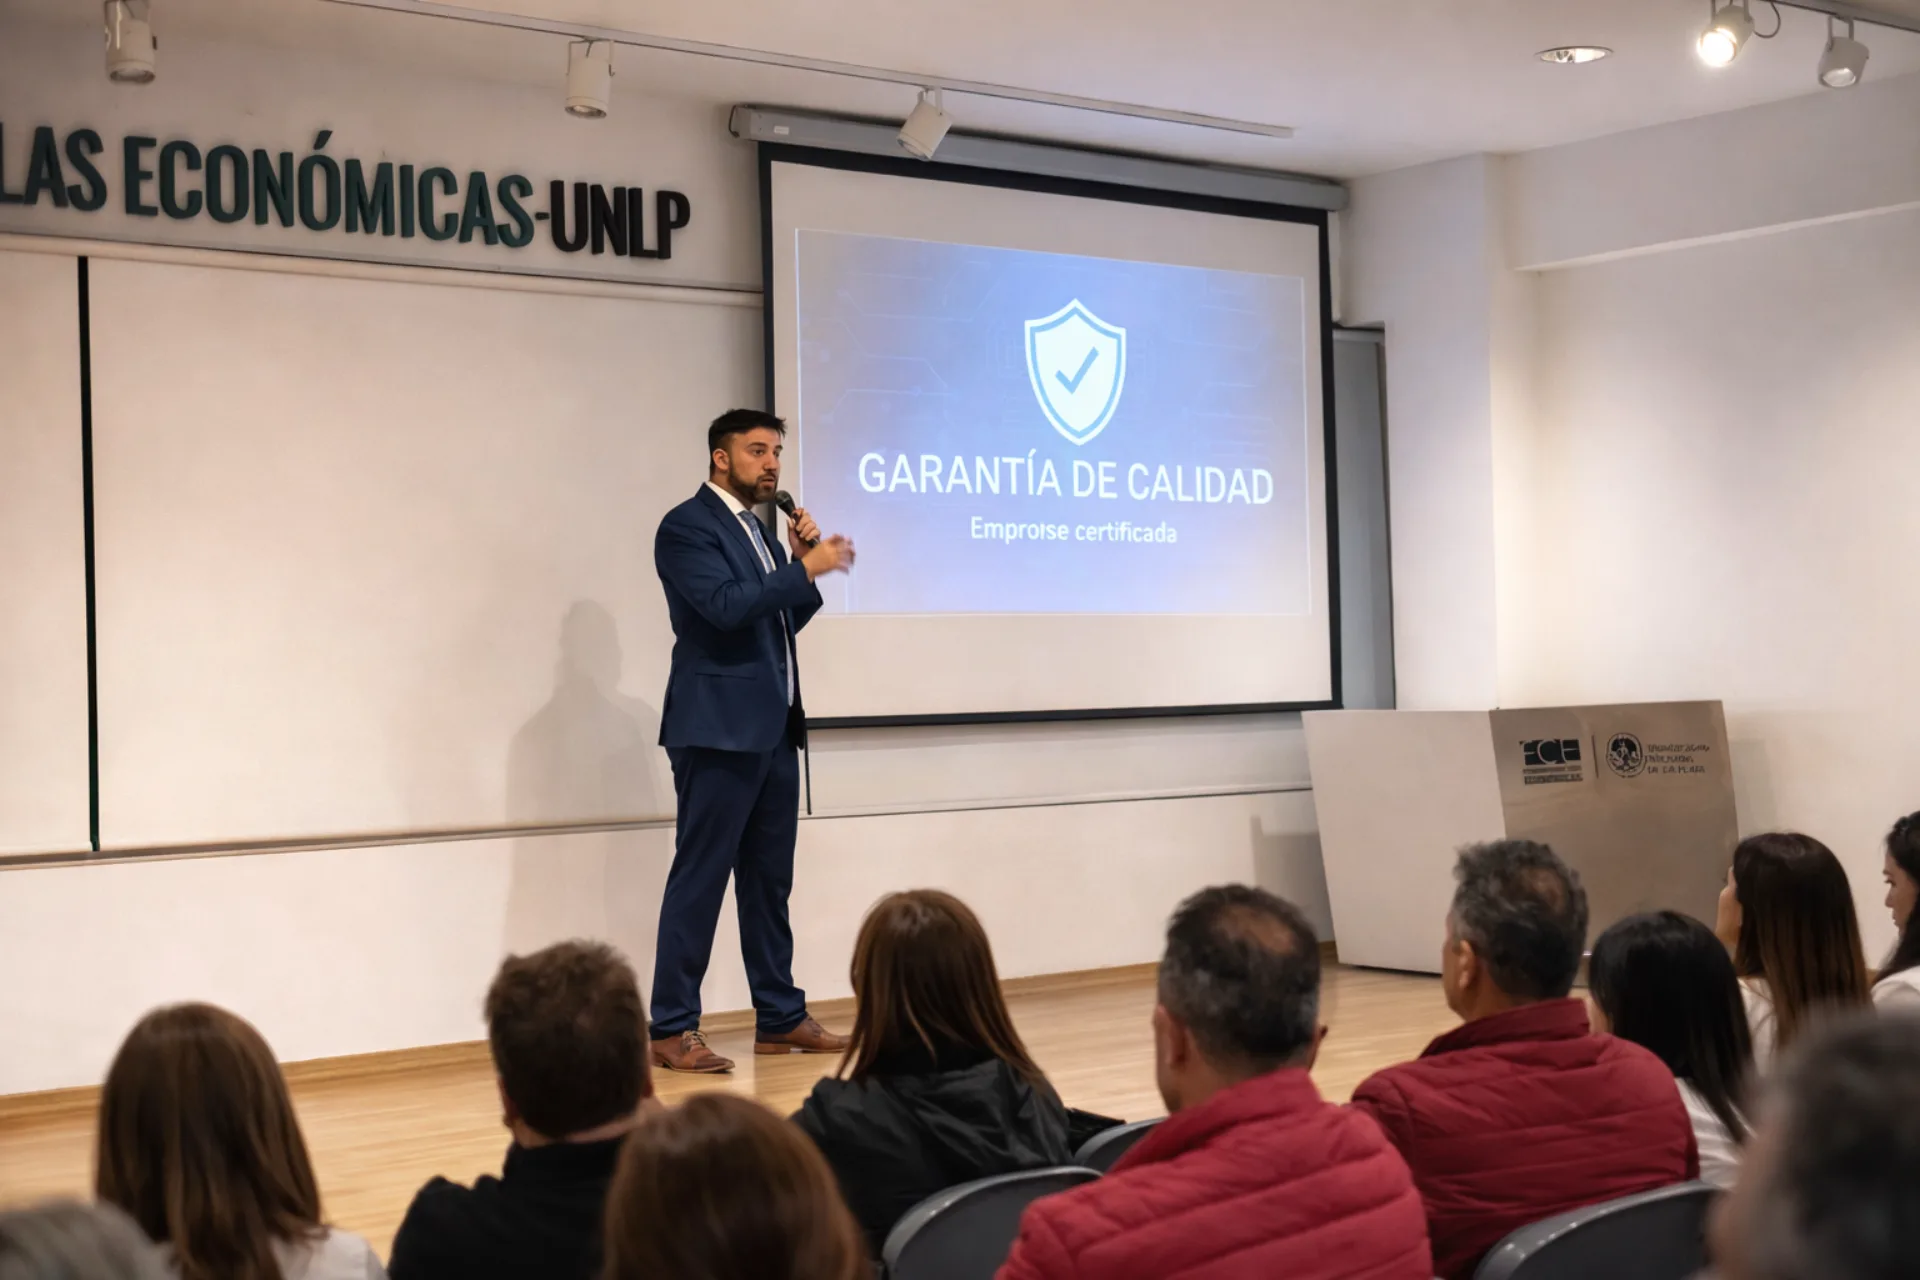
Exposición de G-CERTI en la Facultad de Ciencias Económicas de la UNLP.

Cada sector pide algo distinto.

Ocho cadenas con situaciones publicadas. Al elegir una se ven sus casos, lo que pide su mercado y las normas que responden.

Tecnología y software

Empresas SaaS, fintech, cloud y servicios digitales que necesitan demostrar madurez de seguridad y gobernanza.

CUÁNDO APARECE EL PEDIDO
  • Un proveedor de software demuestra su sistema de seguridad de la información a un cliente enterprise
  • Un SaaS prepara evidencia para presentarse a una licitación
QUÉ PIDE ESTE MERCADO
  • Requisitos de seguridad de la información en procesos de compra enterprise
  • Evidencia de continuidad del servicio en contratos críticos
NORMAS QUE RESPONDEN

Qué exige hoy la regulación.

Cinco marcos públicos vigentes y la norma de sistema de gestión que ayuda a llegar preparado a cada uno.

Inteligencia artificialGobernanza de sistemas de IA

AI Act de la Unión Europea (Reglamento 2024/1689), primer marco regulatorio integral sobre inteligencia artificial.

El AI Act clasifica los sistemas de IA por nivel de riesgo y exige a quienes desarrollan o despliegan sistemas de alto riesgo gestión de riesgos, gobernanza de datos, supervisión humana, documentación técnica y trazabilidad a lo largo del ciclo de vida.

ISO/IEC 42001:2023 define un sistema de gestión de inteligencia artificial con un enfoque de riesgo y de ciclo de vida muy próximo al espíritu del AI Act. Operar este sistema ayuda a una organización a ordenar su gobernanza de IA y a llegar mejor preparada cuando deba demostrar control sobre sus modelos.

Datos personales y privacidadProtección de datos personales

GDPR en la Unión Europea (Reglamento 2016/679), LGPD en Brasil (Ley 13.709/2018) y un conjunto creciente de leyes nacionales de protección de datos en América Latina.

Estos marcos exigen una base legal para tratar datos personales, principios de minimización y finalidad, derechos de los titulares, gestión de brechas y demostración de responsabilidad proactiva sobre cómo se gobierna la privacidad.

ISO/IEC 27701:2025 define un sistema de gestión de privacidad de la información (PIMS) certificable, con controles para responsables y encargados del tratamiento; opera de forma autónoma o integrada con un SGSI ISO/IEC 27001. Adoptar esta estructura ayuda a una organización a ordenar sus prácticas de privacidad y a respaldar con evidencia su responsabilidad proactiva.

Seguridad de la informaciónCiberseguridad y resiliencia digital

Directiva NIS2 en la Unión Europea, regímenes sectoriales de ciberseguridad y exigencias contractuales de clientes y cadenas de suministro que piden controles demostrables.

Estos marcos piden gestión del riesgo de seguridad, control de accesos, respuesta ante incidentes, continuidad y evidencia de que los controles existen en la operación y se mantienen en el tiempo.

ISO/IEC 27001:2022 establece un sistema de gestión de seguridad de la información basado en riesgo, con un catálogo de controles auditables. Operarlo ayuda a una organización a estructurar su postura de seguridad y a responder con evidencia cuando un cliente, un regulador o una auditoría la exigen.

Compliance y anticorrupciónPrevención del soborno y la corrupción

Marcos anticorrupción de alcance extraterritorial como la FCPA (Estados Unidos) y la UK Bribery Act, junto con legislación nacional de integridad y compliance en la región.

Estos marcos esperan que la organización demuestre diligencia debida, controles sobre terceros, canales de denuncia, formación y un programa de integridad vivo y supervisado por la alta dirección.

ISO 37001 define un sistema de gestión antisoborno con los componentes que estos marcos esperan ver. Implementarlo ayuda a una organización a articular su programa de integridad y a mostrar, ante reguladores o socios, que el control existe y se ejecuta.

Sostenibilidad y climaReporte ambiental y de carbono

Directiva CSRD de la Unión Europea sobre reporte de sostenibilidad corporativa y un conjunto creciente de exigencias de reporte ESG y de huella de carbono a lo largo de las cadenas de valor globales.

Estos marcos piden información ambiental fiable y comparable: gestión de impactos, medición de emisiones y datos medidos que puedan sostenerse ante un tercero.

ISO 14001 ordena la gestión ambiental con enfoque de ciclo de vida, y la familia ISO 14064 aporta el marco para cuantificar y verificar emisiones de gases de efecto invernadero. Apoyarse en estas normas ayuda a una organización a producir datos ambientales defendibles para sus reportes de sostenibilidad.

Dónde se certifica hoy.

Certificados de sistemas de gestión vigentes en el mundo, por región y por norma.

FUENTE: ISO Survey 2024 · IAF CertSearch · CORTE 2024 · TOTAL MUNDIAL 2.963.855

Asia2.081.67270.2% · norma con más certificados: ISO 9001
Europa671.77422.7% · norma con más certificados: ISO 9001
América Latina y el Caribe86.2322.9% · norma con más certificados: ISO 9001
América del Norte52.2181.8% · norma con más certificados: ISO 9001
Oceanía39.5071.3% · norma con más certificados: ISO 9001
África32.4521.1% · norma con más certificados: ISO 9001
ISO 90011.474.113
ISO 14001676.232
ISO 45001542.526
ISO/IEC 2700196.709
ISO 2200059.521
ISO 5000138.482
ISO 1348531.214
ISO 20000-127.332

Dónde se audita y con qué modalidad.

Treinta países declarados por la representación para América. En los de atención directa hay equipo auditor local; en los de consulta, la solicitud se evalúa caso por caso y se coordina desde la oficina más cercana.

Atención directa

Equipo auditor local y ejecutivo de cuenta asignado.

  • Argentina · Buenos Aires · Córdoba · Rosario · Mendoza
  • Chile · Santiago · Antofagasta · Concepción · Valparaíso
  • Uruguay · Montevideo · Punta del Este
  • Paraguay · Asunción · Ciudad del Este
  • Colombia · Bogotá · Medellín · Cali · Barranquilla
  • Ecuador · Quito · Guayaquil · Cuenca
  • Bolivia · Santa Cruz de la Sierra · La Paz · Cochabamba
  • Venezuela · Caracas · Valencia · Maracaibo
  • Panamá · Ciudad de Panamá · Colón
  • Guatemala · Ciudad de Guatemala · Quetzaltenango
  • Honduras · Tegucigalpa · San Pedro Sula
  • El Salvador · San Salvador · Santa Ana
  • Nicaragua · Managua · León
  • República Dominicana · Santo Domingo · Santiago de los Caballeros · Punta Cana
  • Cuba · La Habana · Santiago de Cuba
  • Puerto Rico · San Juan · Ponce
  • Trinidad y Tobago · Puerto España · San Fernando
  • Jamaica · Kingston · Montego Bay
Consulta

Solicitud evaluada caso por caso desde la oficina más cercana.

  • Perú · Lima · Arequipa · Trujillo · Callao
  • Costa Rica · San José · Alajuela · Cartago
  • Belice · Ciudad de Belice · Belmopán
  • México · Ciudad de México · Monterrey · Guadalajara · Querétaro · Tijuana
  • Brasil · São Paulo · Río de Janeiro · Belo Horizonte · Curitiba · Porto Alegre
  • Guyana · Georgetown
  • Surinam · Paramaribo
  • Bahamas · Nassau · Freeport
  • Barbados · Bridgetown
  • Haití · Puerto Príncipe · Cabo Haitiano
  • Aruba · Oranjestad
  • Curazao · Willemstad

La cobertura comunica alcance y disponibilidad. El alcance acreditado por norma se publica en el Trust Center.

Artículos técnicos.

Explicaciones aplicadas sobre certificación, auditoría y sistemas de gestión.

CalidadGuía completa de ISO 9001:2015: requisitos, cláusulas y certificaciónRequisitos de ISO 9001:2015 explicados cláusula por cláusula, con la evidencia que revisa una auditoría de tercera parte y los pasos hasta obtener el certificado.CalidadSiete no conformidades comunes en ISO 9001 (y cómo prevenirlas)Siete zonas de riesgo para revisar con evidencia antes de una auditoría ISO 9001. No son un ranking ni hallazgos automáticos: cada no conformidad exige un criterio aplicable y evidencia objetiva.DecisiónCómo elegir un organismo de certificación ISO: ocho criteriosOcho verificaciones para comparar organismos de certificación: identidad, alcance, acreditación, imparcialidad, competencia, programa, trazabilidad y condiciones contractuales.PyMEsCertificación ISO en PyMEs: mitos y realidadesLa idea de que certificar es solo para grandes empresas frena a muchas PyMEs que ya hacen bien las cosas. La realidad es más accesible de lo que parece.ProcesoCómo prepararse para una auditoría de certificaciónUna guía de campo para llegar a la auditoría con alcance claro, evidencia disponible, responsables preparados y un sistema que puede explicarse sin maquillaje.ProcesoAuditoría remota ISO (IAF MD 4): cuándo aplica y qué esperarGuía para entender cuándo las tecnologías de información pueden apoyar una auditoría, cómo se evalúa su viabilidad y qué evidencia debe preservarse sin degradar la integridad del proceso.Seguridad de la informaciónISO/IEC 27001: cuando la seguridad se vuelve argumento de ventaLos clientes empresariales ya no preguntan si tomas en serio la seguridad. Piden evidencia. ISO/IEC 27001 la provee.Inteligencia artificialISO/IEC 42001: gobernar la inteligencia artificial antes de que sea un problemaLa IA pasó de experimento a infraestructura. Un marco de gestión permite escalarla manteniendo trazabilidad y control.AmbienteISO 14001 y la enmienda de cambio climático 2024Una enmienda breve, pero con efecto concreto: el cambio climático entra explícitamente en el contexto de la organización.
Ver todos los artículos →

Columnas y apariciones, con su fuente.

Cada entrada abre el original en su medio.

ARCHIVO: 762 notas · 215 medios · 2024 – 2026

IA · 2026-02-23IA gobernada o IA desordenada: la decisión que define quién lidera y quién pagaLeer en eBizLatamCiberseguridad · 2026-01-29La ciberseguridad dejó de ser IT: es continuidad del negocio y reputación en tiempo realLeer en Fortuna (Perfil)Ciberseguridad · 2026-01-28Es hora de demostrar control: por qué las empresas deben adoptar un SGSILeer en eBizLatamCiberseguridad · 2025-12-29Por qué se pierde la soberanía digitalLeer en PerfilCumplimiento · 2025-11-12Cuando el miedo se sienta en la direcciónLeer en PerfilISO normativa · 2025-10-03ISO 9001 dispara las ventas: la certificación que abre mercados y financiamientoLeer en InfobaeISO normativa · 2025-09-16La paradoja de la calidad en Latinoamérica: talento e innovación frente a la cultura de la improvisaciónLeer en Fortuna (Perfil)Ciberseguridad · 2025-06-25Cercanos y vulnerablesLeer en Perfil

Glosario de términos ISO.

Las palabras que vas a encontrar en una propuesta, en un informe de auditoría o en un certificado, con su definición, la cláusula de la que sale y un ejemplo.

Acreditación

Atestación de tercera parte de que un organismo de evaluación de la conformidad es competente para realizar tareas específicas. La otorga un organismo de acreditación, independiente del certificador.

ISO/IEC 17000:2020, 7.7
Certificación

Atestación de tercera parte relativa a un objeto de evaluación de la conformidad, en este caso un sistema de gestión.

ISO/IEC 17000:2020, 7.6
Alcance del certificado

Descripción de las actividades, productos, servicios y sitios que cubre la certificación. Lo que no figura en el alcance no está certificado.

ISO/IEC 17021-1:2015, 9.1.2
Decisión de certificación

Resolución adoptada por una persona o comité distinto de quienes realizaron la auditoría, sobre otorgar, mantener, renovar, ampliar, reducir, suspender o retirar la certificación.

ISO/IEC 17021-1:2015, 9.5
Imparcialidad

Presencia de objetividad: ausencia de conflictos de intereses o resolución de los mismos de manera que no influyan en las actividades del organismo.

ISO/IEC 17021-1:2015, 3.2
Auditoría de vigilancia

Auditoría periódica, al menos anual, que comprueba que el sistema certificado se mantiene conforme durante el ciclo.

ISO/IEC 17021-1:2015, 9.6.2
Recertificación

Auditoría que se realiza antes del vencimiento del certificado para confirmar la conformidad continua y renovar el ciclo.

ISO/IEC 17021-1:2015, 9.6.3
Transferencia de certificación

Reconocimiento de una certificación acreditada vigente emitida por otro organismo, para continuar el ciclo con el organismo receptor.

IAF MD 2
Auditoría

Proceso sistemático, independiente y documentado para obtener evidencia objetiva y evaluarla frente a los criterios de auditoría.

ISO 19011:2018, 3.1
Evidencia de auditoría

Registros, declaraciones de hechos u otra información pertinente para los criterios de auditoría y verificable.

ISO 19011:2018, 3.8
Hallazgo de auditoría

Resultado de la evaluación de la evidencia recopilada frente a los criterios. Puede indicar conformidad, no conformidad u oportunidad de mejora.

ISO 19011:2018, 3.10
No conformidad

Incumplimiento de un requisito. En certificación se clasifica en mayor (afecta la capacidad del sistema) o menor (desvío puntual).

ISO 9000:2015, 3.6.9
Acción correctiva

Acción para eliminar la causa de una no conformidad y evitar que vuelva a ocurrir. No es lo mismo que la corrección inmediata.

ISO 9000:2015, 3.12.2
Auditoría etapa 1

Primera parte de la auditoría inicial: revisa la documentación, el contexto y la preparación de la organización para la etapa 2.

ISO/IEC 17021-1:2015, 9.3.1.2
Auditoría etapa 2

Evaluación de la implementación y eficacia del sistema de gestión, en sitio o en remoto, con evidencia de cada requisito.

ISO/IEC 17021-1:2015, 9.3.1.3
Auditoría remota

Auditoría que usa tecnologías de la información y comunicación para obtener evidencia sin presencia física, cuando es viable y está justificado.

IAF MD 4
Anexo SL · Estructura armonizada

Estructura común de las normas ISO de sistemas de gestión: mismas cláusulas 4 a 10, términos base y texto central, para facilitar la integración.

Directivas ISO/IEC, Parte 1, Anexo SL
Contexto de la organización

Cuestiones externas e internas pertinentes al propósito de la organización y que afectan su capacidad para lograr los resultados previstos.

Cláusula 4.1 (Anexo SL)
Partes interesadas

Persona u organización que puede afectar, verse afectada o percibirse afectada por una decisión o actividad.

ISO 9000:2015, 3.2.3
Información documentada

Información que la organización debe controlar y mantener, y el medio que la contiene. Reemplaza «documentos» y «registros».

ISO 9000:2015, 3.8.6
Revisión por la dirección

Evaluación periódica de la alta dirección sobre el desempeño del sistema, con entradas definidas y decisiones registradas.

Cláusula 9.3 (Anexo SL)
Mejora continua

Actividad recurrente para mejorar el desempeño. Se evidencia con acciones y resultados medibles.

ISO 9000:2015, 3.3.2
Política de la calidad

Intenciones y dirección de la organización respecto a la calidad, expresadas formalmente por la alta dirección.

ISO 9001:2015, 5.2
Objetivos de la calidad

Resultados a lograr, coherentes con la política, medibles, con responsable, plazo y seguimiento.

ISO 9001:2015, 6.2
Control de salidas no conformes

Identificación y control de productos o servicios que no cumplen requisitos para evitar su uso o entrega no intencionada.

ISO 9001:2015, 8.7
SGSI

Sistema de gestión de la seguridad de la información: parte del sistema global que establece, implementa, mantiene y mejora la seguridad de la información.

ISO/IEC 27000:2018, 3.62
Anexo A · Controles

Lista de referencia de controles de seguridad de la información que la organización compara con su tratamiento del riesgo.

ISO/IEC 27001:2022, Anexo A
Declaración de aplicabilidad

Documento que indica qué controles se aplican, su justificación y estado, y cuáles se excluyen y por qué.

ISO/IEC 27001:2022, 6.1.3 d)
Aspecto ambiental

Elemento de las actividades, productos o servicios de una organización que interactúa o puede interactuar con el medio ambiente.

ISO 14001:2015, 3.2.2
Peligro

Fuente con potencial para causar lesiones y deterioro de la salud.

ISO 45001:2018, 3.19

Ninguna definición reemplaza el texto oficial de la norma.

Las preguntas más frecuentes.

Respuestas cortas. Cada una enlaza a la página que resuelve el caso.

¿Qué acreditación tiene G-CERTI?

La cadena de acreditación de G-CERTI y su alcance vigente se publican en alcance acreditado, con la fuente y la fecha del dato. El alcance debe comprobarse ahí antes de presentar una certificación ante clientes, licitaciones o autoridades, y cada certificado emitido se contrasta por su código en el verificador.

¿Qué normas ISO certifican?

G-CERTI certifica sistemas de gestión dentro del alcance acreditado vigente, que se comprueba siempre antes de presentar una certificación. Para ISO/IEC 42001 y otras normas fuera de ese alcance, G-CERTI no presenta hoy una oferta de certificación; únicamente publica formación o contenido técnico cuando corresponde.

¿Se puede transferir un certificado de otra certificadora?

Sí. El proceso de transferencia se evalúa contra IAF MD 2. G-CERTI revisa el certificado vigente, el organismo emisor, el alcance, los informes de auditoría, las no conformidades abiertas y las condiciones aplicables antes de confirmar si la transferencia es viable. No se aprueba de forma automática.

¿Qué pasa si no paso la auditoría?

Se emite un informe con las no conformidades encontradas, clasificadas según corresponda. La organización implementa acciones correctivas y aporta evidencia de cierre. Luego se revisa el cierre y, si corresponde, se continúa con la decisión de certificación y la emisión del certificado.

¿G-CERTI hace consultoría?

La certificación es independiente de la consultoría. Conforme a ISO/IEC 17021-1, un organismo de certificación mantiene separación estricta respecto de la consultoría a las organizaciones que certifica, para proteger la imparcialidad del proceso. Cualquier apoyo de implementación corresponde a terceros independientes, separados del proceso de certificación.

¿Cómo verifico un certificado?

El número de certificado se ingresa en la página de verificación. La consulta automática busca el código en el registro de G-CERTI; si el resultado no aparece o hace falta contexto, la verificación asistida lo confirma por escrito en 48 horas hábiles.

¿Cómo se aborda ISO/IEC 42001 (IA)?

ISO/IEC 42001 se aborda como formación y contenido técnico orientativo. G-CERTI no presenta hoy una oferta de certificación para esta norma; cualquier cambio de estado deberá respaldarse con alcance formal vigente antes de comunicarse.

¿Se pueden certificar varias normas ISO juntas?

Sí. Las auditorías integradas permiten revisar dos o más normas en un mismo programa cuando el alcance, la compatibilidad técnica y las reglas aplicables lo permiten. Combinaciones habituales: ISO 9001 + ISO 14001 + ISO 45001, o ISO/IEC 27001 + ISO 22301.

¿Cuánto tiempo toma la certificación?

El plazo de auditoría y emisión se define en la propuesta según norma, tamaño de la organización, cantidad de sedes, complejidad, madurez documental y disponibilidad. La implementación previa del sistema de gestión es adicional; no aplica una banda universal para todos los casos.

¿Cuáles son las etapas del proceso?

Seis etapas: 1) solicitud y alcance, 2) revisión de documentación, 3) auditoría etapa 1 (documental), 4) auditoría etapa 2 (in situ o remota), 5) revisión del expediente y decisión por una función competente separada del equipo auditor, 6) emisión del certificado verificable cuando corresponde.

¿Qué documentación necesito?

Depende de la norma. En general: política de gestión, objetivos medibles, manual del sistema (si aplica), los procedimientos documentados que la norma requiere y los registros que evidencian la implementación. Al iniciar el proceso se entrega un checklist específico para la norma elegida.

¿Las auditorías pueden ser remotas?

Sí. Conforme a IAF MD 4, las auditorías remotas o basadas en tecnologías de la información se utilizan cuando son técnicamente viables y están justificadas según el alcance. La proporción remota depende de norma, sitios, procesos, riesgo y reglas aplicables.

¿Cuánto dura el certificado?

El certificado tiene una validez de 3 años. Durante ese período se realizan auditorías de vigilancia anuales para verificar el mantenimiento del sistema de gestión. Al finalizar el ciclo se realiza una auditoría de recertificación.

¿Cómo se valida el alcance de un certificado?

Leyendo el certificado emitido, el registro público aplicable y los requisitos del cliente o autoridad que lo solicita. No alcanza con mirar el nombre de la norma: deben coincidir titular, actividad, sitios, vigencia, norma y alcance.

¿Qué sostiene el reconocimiento internacional?

El reconocimiento depende de la cadena de acreditación, del alcance del certificado y de las reglas aplicables al mercado de destino. Se presenta como marco de referencia, con verificación caso por caso de su aceptación.

¿El certificado sirve para licitaciones?

Puede servir cuando el pliego acepta la norma, el alcance, el organismo emisor y la cadena de acreditación correspondiente. La aceptación se revisa contra el texto del pliego, el certificado emitido y el mercado de destino.

¿Con qué cobertura opera G-CERTI?

Las solicitudes y auditorías se coordinan con personal calificado, y G-CERTI Co., Ltd. mantiene separadas la revisión, la decisión final y el control de emisión. La aceptación de cada certificado depende de su alcance, vigencia, cadena de acreditación y mercado de destino.

¿Cuánto cuesta certificar ISO?

El costo es por proyecto y depende de la norma, el tamaño de la organización, la cantidad de sitios y la complejidad de los procesos. La propuesta se define después de revisar alcance, modalidad, país, sedes y ciclo requerido.

¿Qué incluye la propuesta de certificación?

La propuesta detalla los conceptos incluidos y las condiciones adicionales aplicables —modalidad de auditoría, vigilancia anual, cambios de alcance, impuestos y servicios no incluidos—. El alcance económico queda documentado antes de iniciar el proceso.

¿Ofrecen opciones de pago?

Las condiciones de pago se definen por contrato y país. Los valores publicados se expresan en USD y la propuesta formal documenta medio de pago, impuestos y condiciones vigentes.

¿Conviene certificar más de una norma a la vez?

Las auditorías integradas optimizan tiempos cuando las normas comparten estructura, procesos, sitios y un equipo auditor compatible. La optimización se define según alcance y reglas aplicables.

¿Qué métodos de pago aceptan?

Los métodos disponibles se informan en la propuesta o factura correspondiente. Pueden incluir transferencia bancaria, tarjeta u opciones locales según país, entidad legal y condiciones vigentes.

¿Emiten factura fiscal?

Sí. Se emite factura o invoice conforme a la entidad legal correspondiente y a la normativa fiscal aplicable en cada país.

¿Hay costos no informados?

La propuesta detalla todos los conceptos incluidos y las condiciones adicionales aplicables. Todo concepto queda documentado antes de avanzar.

¿Qué respalda el trabajo de G-CERTI?

La imparcialidad conforme a ISO/IEC 17021-1 y una consulta documental trazable. El cronograma se define por contrato según alcance, y la aceptación del certificado se interpreta contra el alcance acreditado aplicable; los casos no concluyentes pasan a confirmación asistida.

¿Cómo presento un reclamo o apelación?

Conforme a ISO/IEC 17021-1, G-CERTI mantiene un procedimiento formal de quejas y apelaciones. El reclamo se envía a info@gcerti.org o por el formulario correspondiente. Cada caso se evalúa por la ruta definida y se responde según el procedimiento aplicable.

¿Qué hago si no estoy conforme con el resultado de la auditoría?

La decisión de certificación se puede apelar conforme al procedimiento aplicable. La apelación se evalúa por una instancia independiente del equipo auditor original, con revisión objetiva e imparcial según ISO/IEC 17021-1.

¿Qué formación ofrece G-CERTI?

Diplomaturas especializadas en normas ISO (9001, 14001, 45001, 27001, 42001, entre otras), programas de Auditor Líder y Auditor Interno y encuentros técnicos. Todos incluyen credencial de formación emitida por G-CERTI; una credencial de formación no equivale a la certificación acreditada del sistema de gestión de una empresa.

¿Las formaciones son online o presenciales?

Ambas modalidades. Las clases online son en vivo, con interacción directa. Las presenciales se dictan en Buenos Aires. También se realizan capacitaciones in-company para equipos.

¿Entregan credencial de las formaciones?

Sí. Los programas incluyen credencial académica emitida por G-CERTI Formación. Se verifica por su código en gcerti.org. Es una credencial de formación: documenta a la persona formada, y la certificación acreditada se reserva al sistema de gestión de una organización.

¿La credencial de formación es lo mismo que certificar la empresa?

Distinto. La credencial documenta la formación aprobada por una persona; la certificación evalúa el sistema de gestión de una organización mediante auditoría de tercera parte. Son procesos separados.

¿Dónde está G-CERTI?

G-CERTI opera con presencia internacional y una oficina en Buenos Aires (Argentina), que coordina solicitudes y auditorías. G-CERTI Co., Ltd. conserva la decisión final y el control de emisión, sujetos a la norma y al alcance aplicables.

¿Quién responde por G-CERTI?

La operación está a cargo de la representación autorizada de G-CERTI, con funciones separadas: quien audita no decide, y la decisión de certificación la adopta el emisor (G-CERTI Co., Ltd.).

¿Cómo es el enfoque de G-CERTI?

La certificación de tercera parte se mantiene independiente de la consultoría y de la formación. La autoridad se sostiene en una acreditación trazable y en mecanismos de consulta documental con confirmación asistida cuando corresponde.

¿Dónde están las preguntas que no figuran en esta página?

Si la consulta no está en esta página, el camino es escribir al equipo: una conversación técnica define alcance, tiempos y el siguiente paso.
¿Necesitas una respuesta para tu caso?

Cuéntanos la norma, el alcance y tu plazo. Te respondemos por escrito qué se evalúa y cuánto tarda.

+54 9 11 2299-2087