Usamos cookies técnicos necessários e só medimos se você aceitar. Aceitar ativa a medição própria, o Google Analytics, Google Ads e o pixel da Meta; Recusar deixa tudo desligado e você pode mudar quando quiser.Ver o detalhe
Duas normas, lado a lado, para decidir com critério
O que cada uma resolve, quem a pede, o que a auditoria observa e se convém integrá-las em um mesmo sistema. A comparação forma-se na tela; a proposta é confirmada por escrito pela equipe.
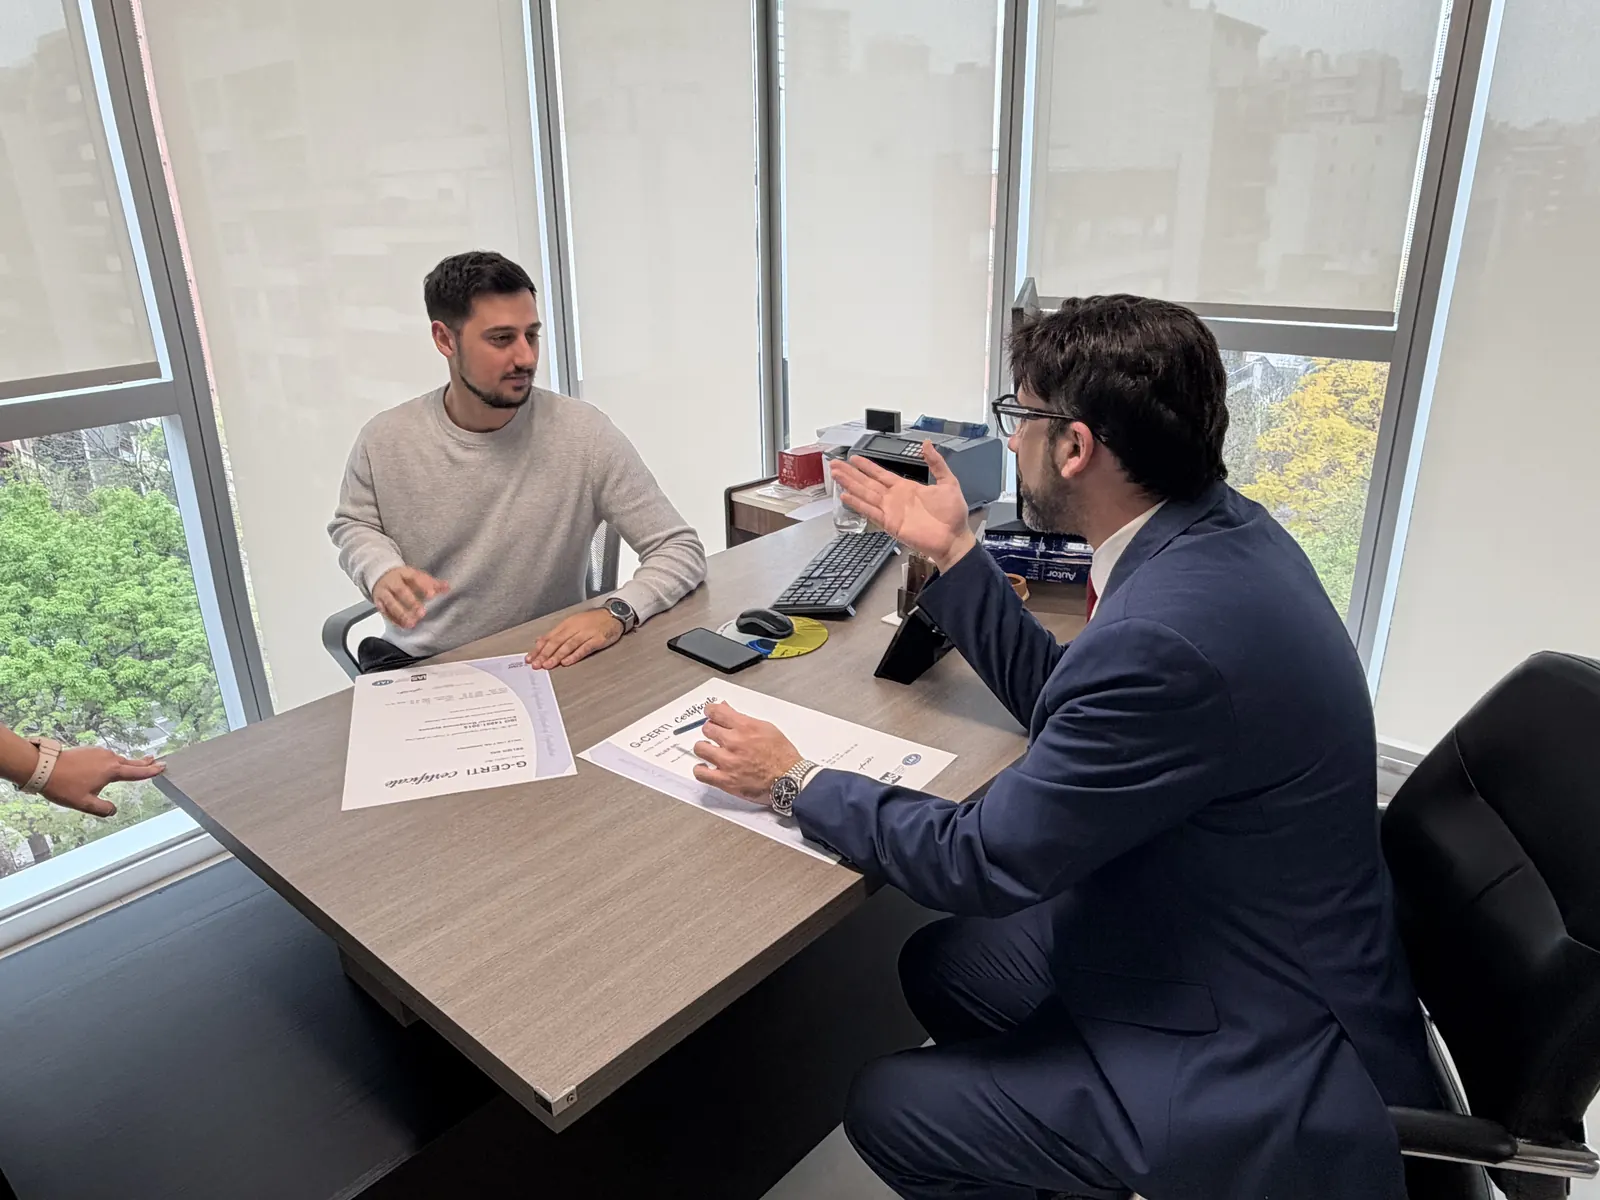
Assinatura de documentos em uma mesaArquivo G-CERTI
Escolhem-se duas e a tabela se forma sozinha
Qualquer par do catálogo. As dez comparações publicadas trazem ainda a leitura técnica da G-CERTI.
Escolhem-se duas normas para comparar
As sugestões abaixo são os pares mais consultados.
Pares mais consultados
Quando o que pedem não é uma norma certificável
Aparecem em editais e homologações junto às normas ISO. Convém distinguir o que se certifica e o que orienta.
NIST CSF
Marco voluntário de referência em cibersegurança: organiza o programa interno em funções (governar, identificar, proteger, detectar, responder e recuperar), mas não é certificado de forma acreditada.
Em relação a ISO/IEC 27001O marco ajuda a estruturar o programa; a norma torna-o certificável e demonstrável para fora.
SOC 2
Relatório de atestação sobre controles, predominante nos Estados Unidos: o resultado é um relatório de auditor sobre um período avaliado.
Em relação a ISO/IEC 27001Um SGSI 27001 sólido cobre boa parte dos controles que o SOC 2 avalia; muitas organizações mantêm ambos.
IATF 16949
Padrão de qualidade da cadeia automotiva: incorpora os requisitos da ISO 9001 e adiciona ferramentas próprias do setor (APQP, PPAP, FMEA, SPC, MSA).
Em relação a ISO 9001Começar pela 9001 organiza a base antes do salto para o automotivo.
UNE 19601
Norma espanhola voltada à gestão do risco penal da pessoa jurídica; seu reconhecimento é principalmente nacional.
Em relação a ISO 37001Para grupos com operação na Espanha e no exterior, ambas podem coexistir conforme jurisdição e risco.
A G-CERTI não oferece certificação desses marcos · são citados para situar o que o mercado pede
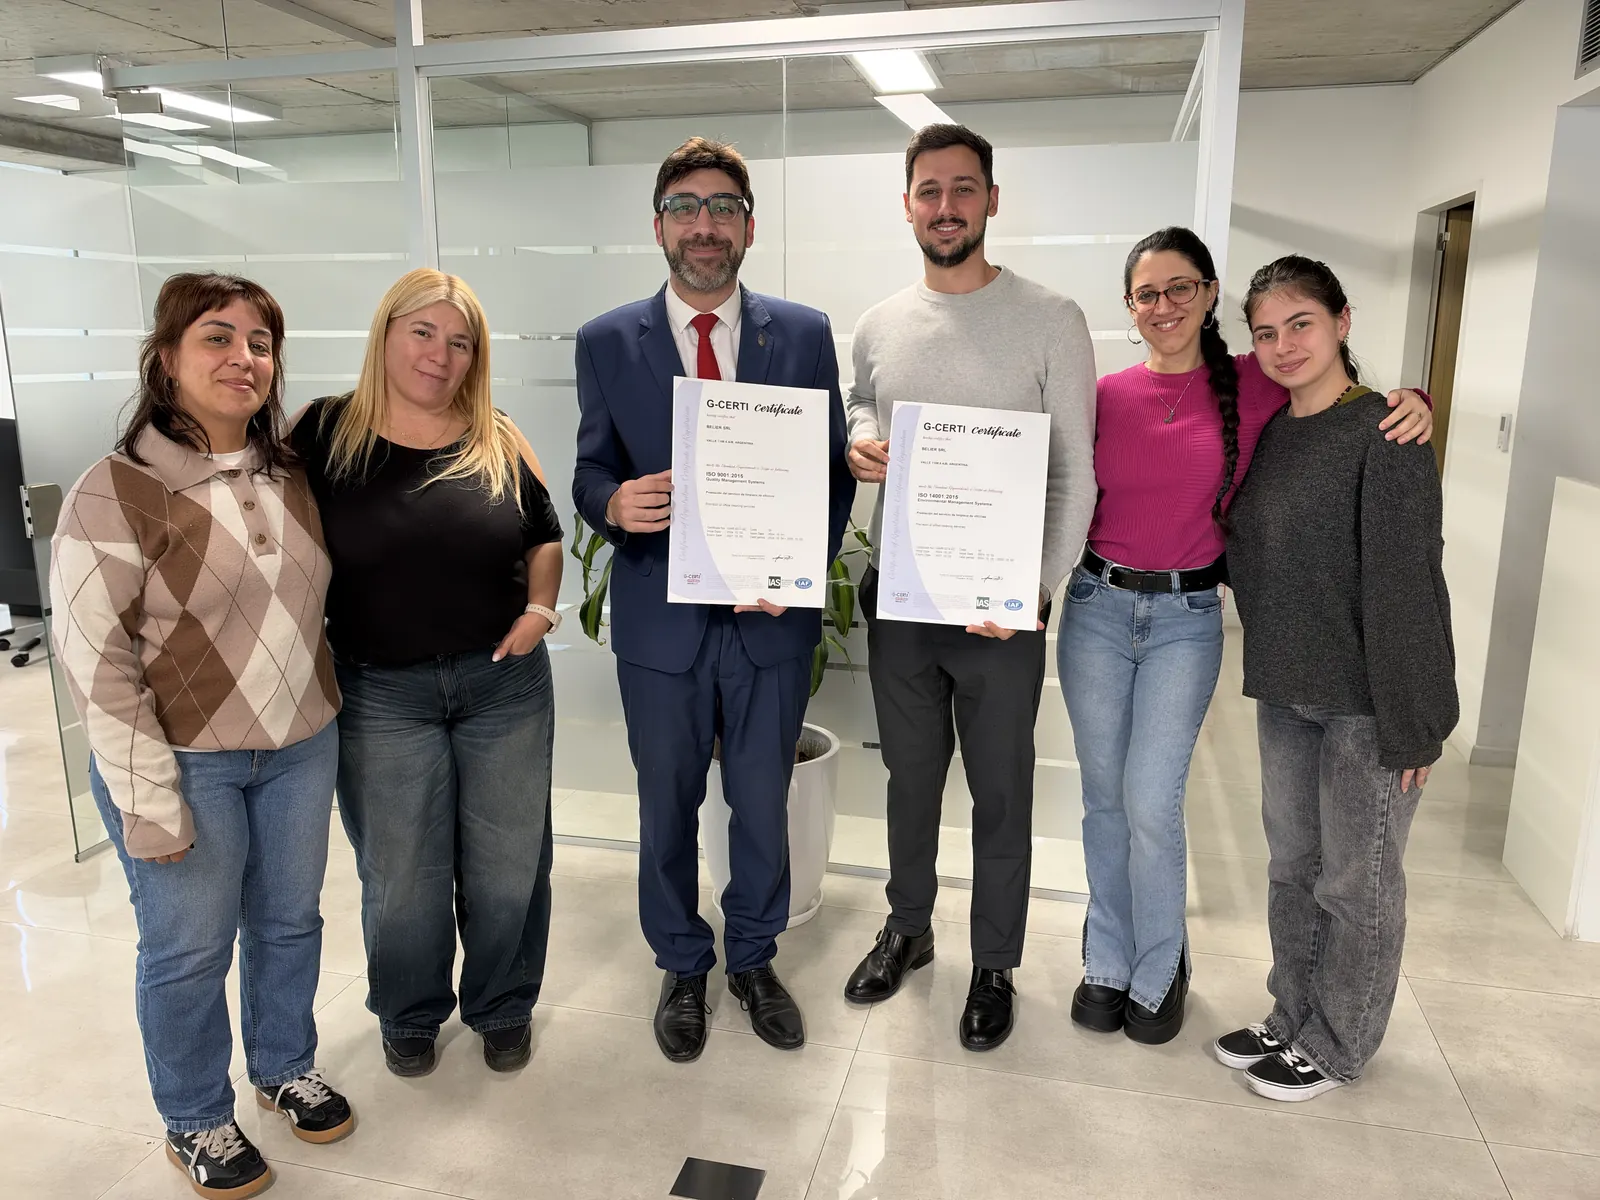
Entrega de certificadosArquivo G-CERTI
Com as duas sobre a mesa, o escopo é definido por escrito
O pedido recupera as normas comparadas. É dimensionado sobre escopo, sedes e quadro de pessoal, e a viabilidade de uma auditoria integrada é avaliada tecnicamente.