Pular para o conteúdo
CENTRO DE CONHECIMENTO

Conhecimento para decidir melhor.

Todo el material está en esta página: sectores, regulación, datos del mercado, cobertura, artículos, prensa, glosario y preguntas. Cada dato dice de dónde sale.

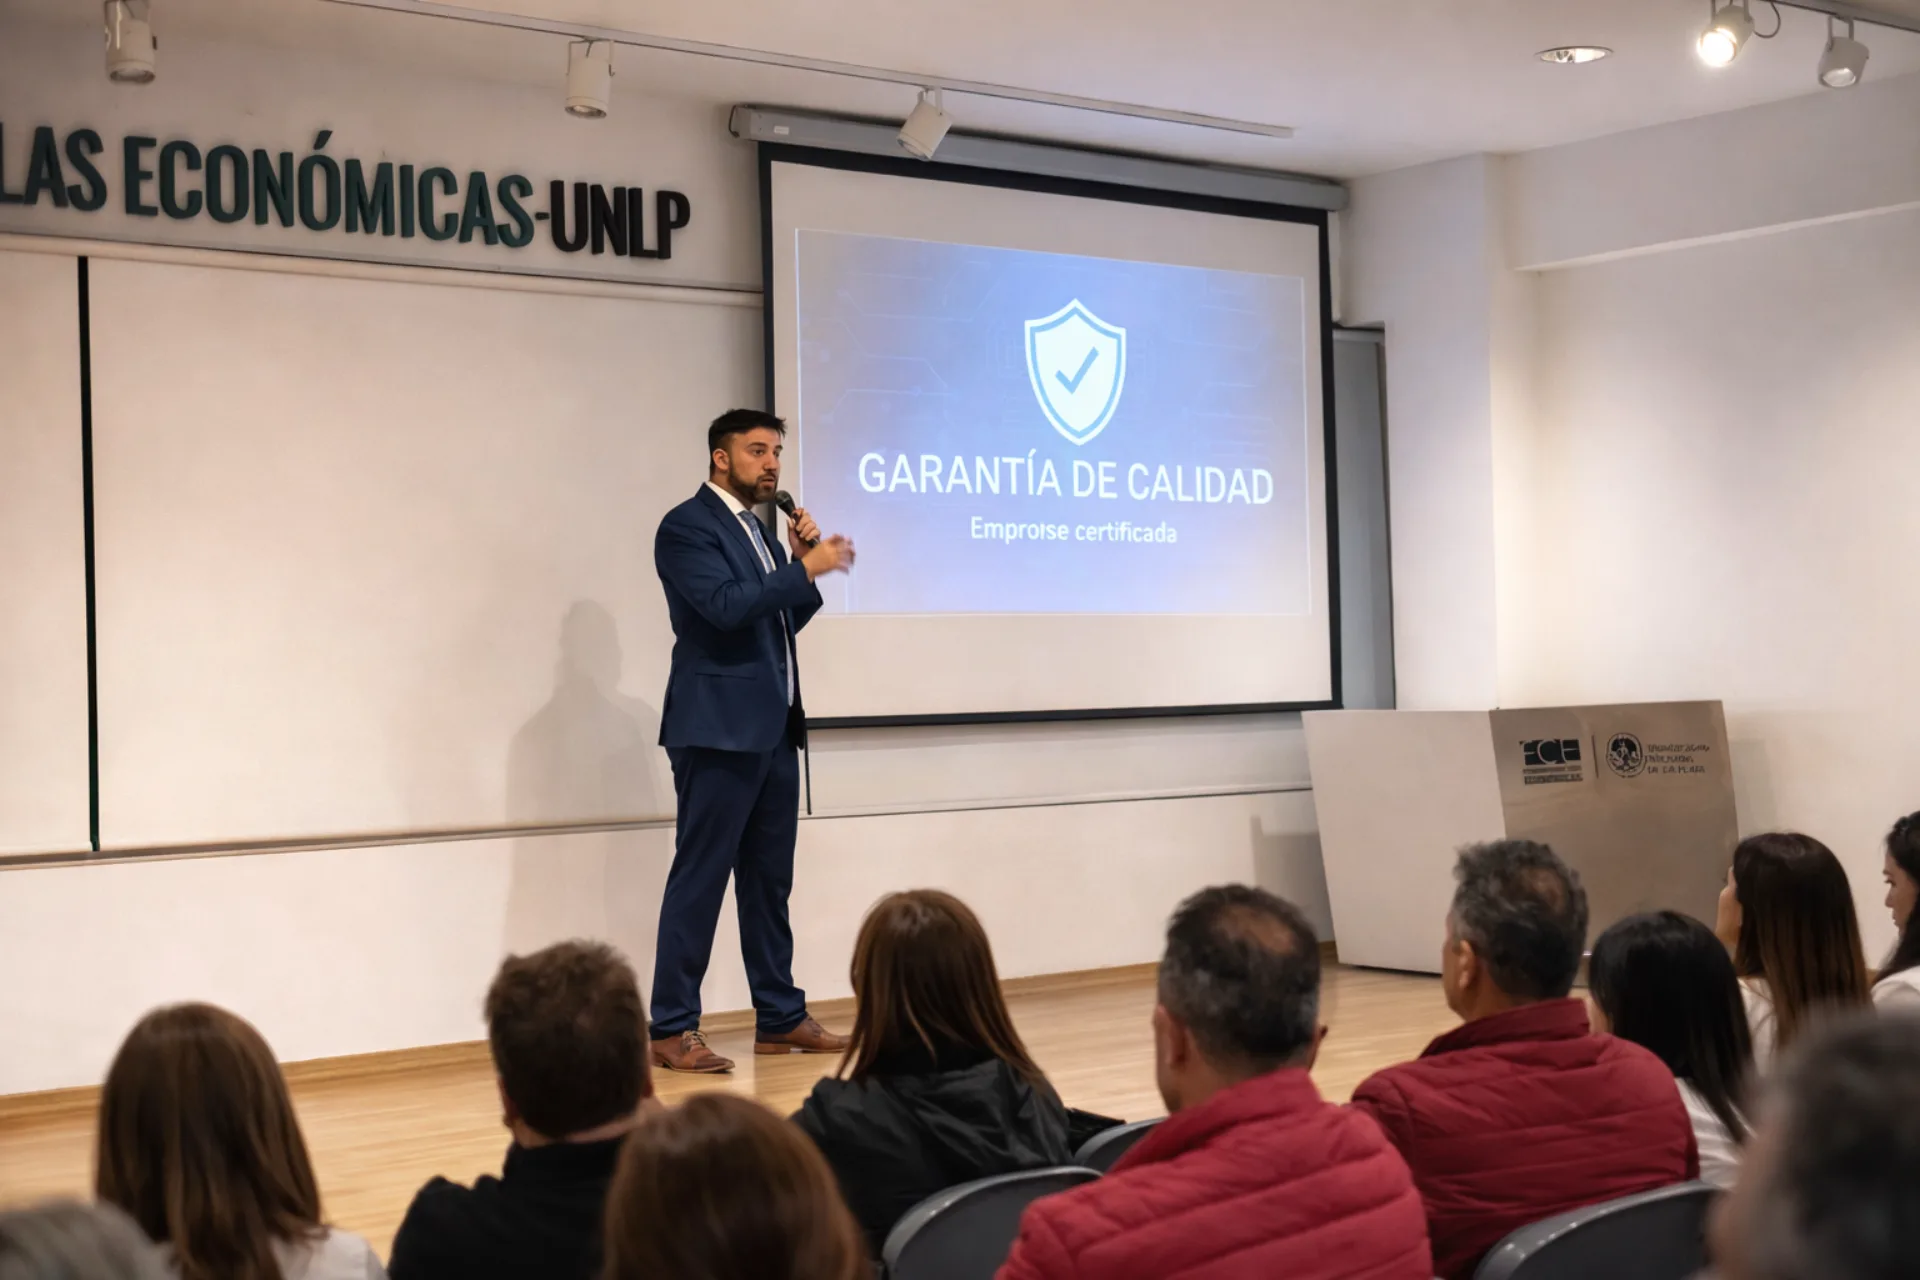
Exposição da G-CERTI na Faculdade de Ciências Econômicas da UNLP.

Cada setor pede algo diferente.

Oito cadeias com situações publicadas. Ao escolher uma veem-se seus casos, o que seu mercado pede e as normas que respondem.

Tecnologia e software

Empresas SaaS, fintech, cloud e serviços digitais que precisam demonstrar maturidade de segurança e governança.

QUANDO SURGE O PEDIDO
  • Um fornecedor de software demonstra seu sistema de segurança da informação a um cliente enterprise
  • Um SaaS prepara evidência para participar de uma licitação
O QUE ESTE MERCADO PEDE
  • Requisitos de segurança da informação em processos de compra enterprise
  • Evidência de continuidade do serviço em contratos críticos
NORMAS QUE RESPONDEM

Qué exige hoy la regulación.

Cinco marcos públicos vigentes y la norma de sistema de gestión que ayuda a llegar preparado a cada uno.

Inteligência artificialGobernanza de sistemas de IA

AI Act de la Unión Europea (Reglamento 2024/1689), primer marco regulatorio integral sobre inteligencia artificial.

El AI Act clasifica los sistemas de IA por nivel de riesgo y exige a quienes desarrollan o despliegan sistemas de alto riesgo gestión de riesgos, gobernanza de datos, supervisión humana, documentación técnica y trazabilidad a lo largo del ciclo de vida.

ISO/IEC 42001:2023 define un sistema de gestión de inteligencia artificial con un enfoque de riesgo y de ciclo de vida muy próximo al espíritu del AI Act. Operar este sistema ayuda a una organización a ordenar su gobernanza de IA y a llegar mejor preparada cuando deba demostrar control sobre sus modelos.

Datos personales y privacidadProtección de datos personales

GDPR en la Unión Europea (Reglamento 2016/679), LGPD en Brasil (Ley 13.709/2018) y un conjunto creciente de leyes nacionales de protección de datos en América Latina.

Estos marcos exigen una base legal para tratar datos personales, principios de minimización y finalidad, derechos de los titulares, gestión de brechas y demostración de responsabilidad proactiva sobre cómo se gobierna la privacidad.

ISO/IEC 27701:2025 define un sistema de gestión de privacidad de la información (PIMS) certificable, con controles para responsables y encargados del tratamiento; opera de forma autónoma o integrada con un SGSI ISO/IEC 27001. Adoptar esta estructura ayuda a una organización a ordenar sus prácticas de privacidad y a respaldar con evidencia su responsabilidad proactiva.

Segurança da informaçãoCiberseguridad y resiliencia digital

Directiva NIS2 en la Unión Europea, regímenes sectoriales de ciberseguridad y exigencias contractuales de clientes y cadenas de suministro que piden controles demostrables.

Estos marcos piden gestión del riesgo de seguridad, control de accesos, respuesta ante incidentes, continuidad y evidencia de que los controles existen y se mantienen en el tiempo, no solo en el papel.

ISO/IEC 27001:2022 establece un sistema de gestión de seguridad de la información basado en riesgo, con un catálogo de controles auditables. Operarlo ayuda a una organización a estructurar su postura de seguridad y a responder con evidencia cuando un cliente, un regulador o una auditoría la exigen.

Compliance y anticorrupciónPrevención del soborno y la corrupción

Marcos anticorrupción de alcance extraterritorial como la FCPA (Estados Unidos) y la UK Bribery Act, junto con legislación nacional de integridad y compliance en la región.

Estos marcos esperan que la organización demuestre diligencia debida, controles sobre terceros, canales de denuncia, formación y un programa de integridad vivo y supervisado por la alta dirección.

ISO 37001 define un sistema de gestión antisoborno con los componentes que estos marcos esperan ver. Implementarlo ayuda a una organización a articular su programa de integridad y a mostrar, ante reguladores o socios, que el control existe y se ejecuta.

Sostenibilidad y climaReporte ambiental y de carbono

Directiva CSRD de la Unión Europea sobre reporte de sostenibilidad corporativa y un conjunto creciente de exigencias de reporte ESG y de huella de carbono a lo largo de las cadenas de valor globales.

Estos marcos piden información ambiental fiable y comparable: gestión de impactos, medición de emisiones y datos que puedan sostenerse ante un tercero, no estimaciones declarativas.

ISO 14001 ordena la gestión ambiental con enfoque de ciclo de vida, y la familia ISO 14064 aporta el marco para cuantificar y verificar emisiones de gases de efecto invernadero. Apoyarse en estas normas ayuda a una organización a producir datos ambientales defendibles para sus reportes de sostenibilidad.

Onde se certifica hoje.

Certificados de sistemas de gestión vigentes en el mundo, por región y por norma.

FONTE: ISO Survey 2024 · IAF CertSearch · CORTE 2024 · TOTAL MUNDIAL 2.963.855

Asia2.081.67270.2% · norma con más certificados: ISO 9001
Europa671.77422.7% · norma con más certificados: ISO 9001
América Latina y el Caribe86.2322.9% · norma con más certificados: ISO 9001
América del Norte52.2181.8% · norma con más certificados: ISO 9001
Oceanía39.5071.3% · norma con más certificados: ISO 9001
África32.4521.1% · norma con más certificados: ISO 9001
ISO 90011.474.113
ISO 14001676.232
ISO 45001542.526
ISO/IEC 2700196.709
ISO 2200059.521
ISO 5000138.482
ISO 1348531.214
ISO 20000-127.332

Onde se audita e com que modalidade.

Trinta países declarados pela representação para as Américas. Nos de atendimento direto há equipe auditora local; nos de consulta, a solicitação é avaliada caso a caso e coordenada a partir do escritório mais próximo.

Atendimento direto

Equipe auditora local e executivo de contas designado.

  • Argentina · Buenos Aires · Córdoba · Rosario · Mendoza
  • Chile · Santiago · Antofagasta · Concepción · Valparaíso
  • Uruguai · Montevidéu · Punta del Este
  • Paraguai · Assunção · Ciudad del Este
  • Colômbia · Bogotá · Medellín · Cali · Barranquilla
  • Equador · Quito · Guayaquil · Cuenca
  • Bolívia · Santa Cruz de la Sierra · La Paz · Cochabamba
  • Venezuela · Caracas · Valência · Maracaibo
  • Panamá · Cidade do Panamá · Colón
  • Guatemala · Cidade da Guatemala · Quetzaltenango
  • Honduras · Tegucigalpa · San Pedro Sula
  • El Salvador · San Salvador · Santa Ana
  • Nicarágua · Manágua · León
  • República Dominicana · Santo Domingo · Santiago de los Caballeros · Punta Cana
  • Cuba · Havana · Santiago de Cuba
  • Porto Rico · San Juan · Ponce
  • Trinidad e Tobago · Porto de Espanha · San Fernando
  • Jamaica · Kingston · Montego Bay
Consulta

Solicitação avaliada caso a caso a partir do escritório mais próximo.

  • Peru · Lima · Arequipa · Trujillo · Callao
  • Costa Rica · San José · Alajuela · Cartago
  • Belize · Belize City · Belmopan
  • México · Cidade do México · Monterrey · Guadalajara · Querétaro · Tijuana
  • Brasil · São Paulo · Rio de Janeiro · Belo Horizonte · Curitiba · Porto Alegre
  • Guiana · Georgetown
  • Suriname · Paramaribo
  • Bahamas · Nassau · Freeport
  • Barbados · Bridgetown
  • Haiti · Porto Príncipe · Cap-Haïtien
  • Aruba · Oranjestad
  • Curaçao · Willemstad

A cobertura comunica alcance e disponibilidade. O escopo credenciado por norma é publicado no Trust Center.

Artículos técnicos.

Explicações aplicadas sobre certificação, auditoria e sistemas de gestão.

CalidadGuía completa de ISO 9001:2015: requisitos, cláusulas y certificaciónRequisitos de ISO 9001:2015 explicados cláusula por cláusula, con la evidencia que revisa una auditoría de tercera parte y los pasos hasta obtener el certificado.CalidadSiete no conformidades comunes en ISO 9001 (y cómo prevenirlas)Siete zonas de riesgo para revisar con evidencia antes de una auditoría ISO 9001. No son un ranking ni hallazgos automáticos: cada no conformidad exige un criterio aplicable y evidencia objetiva.DecisiónCómo elegir un organismo de certificación ISO: ocho criteriosOcho verificaciones para comparar organismos de certificación: identidad, alcance, acreditación, imparcialidad, competencia, programa, trazabilidad y condiciones contractuales.PyMEsCertificación ISO en PyMEs: mitos y realidadesLa idea de que certificar es solo para grandes empresas frena a muchas PyMEs que ya hacen bien las cosas. La realidad es más accesible de lo que parece.ProcesoCómo prepararse para una auditoría de certificaciónUna guía de campo para llegar a la auditoría con alcance claro, evidencia disponible, responsables preparados y un sistema que puede explicarse sin maquillaje.ProcesoAuditoría remota ISO (IAF MD 4): cuándo aplica y qué esperarGuía para entender cuándo las tecnologías de información pueden apoyar una auditoría, cómo se evalúa su viabilidad y qué evidencia debe preservarse sin degradar la integridad del proceso.Seguridad de la informaciónISO/IEC 27001: cuando la seguridad se vuelve argumento de ventaLos clientes empresariales ya no preguntan si tomas en serio la seguridad. Piden evidencia. ISO/IEC 27001 la provee.Inteligencia artificialISO/IEC 42001: gobernar la inteligencia artificial antes de que sea un problemaLa IA pasó de experimento a infraestructura. Un marco de gestión permite escalarla manteniendo trazabilidad y control.AmbienteISO 14001 y la enmienda de cambio climático 2024Una enmienda breve, pero con efecto concreto: el cambio climático entra explícitamente en el contexto de la organización.
Ver todos los artículos →

Colunas e aparições, com sua fonte.

Cada entrada abre el original en su medio.

ARCHIVO: 762 notas · 215 medios · 2024 – 2026

IA · 2026-02-23IA gobernada o IA desordenada: la decisión que define quién lidera y quién pagaLer em eBizLatamCiberseguridad · 2026-01-29La ciberseguridad dejó de ser IT: es continuidad del negocio y reputación en tiempo realLer em Fortuna (Perfil)Ciberseguridad · 2026-01-28Es hora de demostrar control: por qué las empresas deben adoptar un SGSILer em eBizLatamCiberseguridad · 2025-12-29Por qué se pierde la soberanía digitalLer em PerfilCumplimiento · 2025-11-12Cuando el miedo se sienta en la direcciónLer em PerfilISO normativa · 2025-10-03ISO 9001 dispara las ventas: la certificación que abre mercados y financiamientoLer em InfobaeISO normativa · 2025-09-16La paradoja de la calidad en Latinoamérica: talento e innovación frente a la cultura de la improvisaciónLer em Fortuna (Perfil)Ciberseguridad · 2025-06-25Cercanos y vulnerablesLer em Perfil

Glossário de termos ISO.

As palavras que você vai encontrar em uma proposta, em um relatório de auditoria ou em um certificado, com sua definição, a cláusula de origem e um exemplo.

Acreditação

Atestação de terceira parte de que um organismo de avaliação da conformidade é competente para realizar tarefas específicas. É concedida por um organismo de acreditação, não pelo certificador.

ISO/IEC 17000:2020, 7.7
Certificação

Atestação de terceira parte relativa a um objeto de avaliação da conformidade, neste caso um sistema de gestão.

ISO/IEC 17000:2020, 7.6
Escopo do certificado

Descrição das atividades, produtos, serviços e locais que a certificação cobre. O que não consta no escopo não está certificado.

ISO/IEC 17021-1:2015, 9.1.2
Decisão de certificação

Resolução adotada por uma pessoa ou comitê distinto de quem realizou a auditoria, sobre conceder, manter, renovar, ampliar, reduzir, suspender ou retirar a certificação.

ISO/IEC 17021-1:2015, 9.5
Imparcialidade

Presença de objetividade: ausência de conflitos de interesse ou sua resolução de forma que não influenciem as atividades do organismo.

ISO/IEC 17021-1:2015, 3.2
Auditoria de vigilância

Auditoria periódica, no mínimo anual, que verifica se o sistema certificado se mantém conforme durante o ciclo.

ISO/IEC 17021-1:2015, 9.6.2
Recertificação

Auditoria realizada antes do vencimento do certificado para confirmar a conformidade contínua e renovar o ciclo.

ISO/IEC 17021-1:2015, 9.6.3
Transferência de certificação

Reconhecimento de uma certificação acreditada vigente emitida por outro organismo, para continuar o ciclo com o organismo receptor.

IAF MD 2
Auditoria

Processo sistemático, independente e documentado para obter evidência objetiva e avaliá-la frente aos critérios de auditoria.

ISO 19011:2018, 3.1
Evidência de auditoria

Registros, declarações de fatos ou outras informações pertinentes aos critérios de auditoria e verificáveis.

ISO 19011:2018, 3.8
Achado de auditoria

Resultado da avaliação da evidência coletada frente aos critérios. Pode indicar conformidade, não conformidade ou oportunidade de melhoria.

ISO 19011:2018, 3.10
Não conformidade

Descumprimento de um requisito. Na certificação, classifica-se em maior (afeta a capacidade do sistema) ou menor (desvio pontual).

ISO 9000:2015, 3.6.9
Ação corretiva

Ação para eliminar a causa de uma não conformidade e evitar que volte a ocorrer. Não é o mesmo que a correção imediata.

ISO 9000:2015, 3.12.2
Auditoria etapa 1

Primeira parte da auditoria inicial: revisa a documentação, o contexto e a preparação da organização para a etapa 2.

ISO/IEC 17021-1:2015, 9.3.1.2
Auditoria etapa 2

Avaliação da implementação e eficácia do sistema de gestão, no local ou remota, com evidência de cada requisito.

ISO/IEC 17021-1:2015, 9.3.1.3
Auditoria remota

Auditoria que usa tecnologias de informação e comunicação para obter evidência sem presença física, quando viável e justificado.

IAF MD 4
Anexo SL · Estrutura harmonizada

Estrutura comum das normas ISO de sistemas de gestão: mesmas cláusulas 4 a 10, termos base e texto central, para facilitar a integração.

Directivas ISO/IEC, Parte 1, Anexo SL
Contexto da organização

Questões externas e internas pertinentes ao propósito da organização e que afetam sua capacidade de alcançar os resultados previstos.

Cláusula 4.1 (Anexo SL)
Partes interessadas

Pessoa ou organização que pode afetar, ser afetada ou perceber-se afetada por uma decisão ou atividade.

ISO 9000:2015, 3.2.3
Informação documentada

Informação que a organização deve controlar e manter, e o meio que a contém. Substitui “documentos” e “registros”.

ISO 9000:2015, 3.8.6
Análise crítica pela direção

Avaliação periódica da alta direção sobre o desempenho do sistema, com entradas definidas e decisões registradas.

Cláusula 9.3 (Anexo SL)
Melhoria contínua

Atividade recorrente para melhorar o desempenho. Evidencia-se com ações e resultados, não com declarações.

ISO 9000:2015, 3.3.2
Política da qualidade

Intenções e direção da organização em relação à qualidade, expressas formalmente pela alta direção.

ISO 9001:2015, 5.2
Objetivos da qualidade

Resultados a alcançar, coerentes com a política, mensuráveis, com responsável, prazo e acompanhamento.

ISO 9001:2015, 6.2
Controle de saídas não conformes

Identificação e controle de produtos ou serviços que não atendem aos requisitos, para evitar seu uso ou entrega não intencional.

ISO 9001:2015, 8.7
SGSI

Sistema de gestão da segurança da informação: parte do sistema global que estabelece, implementa, mantém e melhora a segurança da informação.

ISO/IEC 27000:2018, 3.62
Anexo A · Controles

Lista de referência de controles de segurança da informação que a organização compara com seu tratamento do risco.

ISO/IEC 27001:2022, Anexo A
Declaração de aplicabilidade

Documento que indica quais controles se aplicam, sua justificativa e status, e quais são excluídos e por quê.

ISO/IEC 27001:2022, 6.1.3 d)
Aspecto ambiental

Elemento das atividades, produtos ou serviços de uma organização que interage ou pode interagir com o meio ambiente.

ISO 14001:2015, 3.2.2
Perigo

Fonte com potencial para causar lesões e problemas de saúde.

ISO 45001:2018, 3.19

Ninguna definición reemplaza el texto oficial de la norma.

As perguntas mais frequentes.

Respostas curtas. Cada uma leva à página que resolve o caso.

Que acreditação a G-CERTI possui?

A cadeia de acreditação da G-CERTI e o seu escopo vigente são publicados em escopo acreditado, com a fonte e a data do dado. O escopo deve ser verificado ali antes de apresentar uma certificação a clientes, licitações ou autoridades, e cada certificado emitido é conferido pelo seu código no verificador.

Quais normas ISO certificam?

A G-CERTI certifica sistemas de gestão dentro do escopo acreditado vigente, que deve sempre ser verificado antes de apresentar uma certificação. Para a ISO/IEC 42001 e outras normas fora desse escopo, a G-CERTI não oferece hoje uma proposta de certificação; publica apenas formação ou conteúdo técnico quando aplicável.

É possível transferir um certificado de outro organismo certificador?

Sim. O processo de transferência é avaliado com base no IAF MD 2. A G-CERTI analisa o certificado vigente, o organismo emissor, o escopo, os relatórios de auditoria, as não conformidades em aberto e as condições aplicáveis antes de confirmar se a transferência é viável. Não é aprovada automaticamente.

O que acontece se eu não passar na auditoria?

É emitido um relatório com as não conformidades encontradas, classificadas conforme aplicável. A organização implementa ações corretivas e apresenta evidências de encerramento. Em seguida, o encerramento é analisado e, se aplicável, prossegue-se com a decisão de certificação e a emissão do certificado.

A G-CERTI presta consultoria?

A certificação é independente da consultoria. Conforme a ISO/IEC 17021-1, um organismo de certificação mantém separação estrita em relação à consultoria prestada às organizações que certifica, para proteger a imparcialidade do processo. Qualquer apoio de implementação cabe a terceiros independentes, e não ao processo de certificação.

Como verifico um certificado?

O número do certificado é inserido na página de verificação. A consulta automática busca o código no registro da G-CERTI; caso o resultado não apareça ou seja necessário contexto adicional, a verificação assistida confirma em até 24 horas.

Como a ISO/IEC 42001 (IA) é abordada?

A ISO/IEC 42001 é abordada como formação e conteúdo técnico orientativo. A G-CERTI não apresenta hoje uma proposta de certificação para essa norma; qualquer mudança de status deverá ser respaldada por escopo formal vigente antes de ser comunicada.

É possível certificar várias normas ISO juntas?

Sim. As auditorias integradas permitem revisar duas ou mais normas em um mesmo programa quando o escopo, a compatibilidade técnica e as regras aplicáveis o permitem. Combinações habituais: ISO 9001 + ISO 14001 + ISO 45001, ou ISO/IEC 27001 + ISO 22301.

Quanto tempo leva a certificação?

O prazo de auditoria e emissão é definido na proposta conforme a norma, o porte da organização, o número de sedes, a complexidade, a maturidade documental e a disponibilidade. A implementação prévia do sistema de gestão é adicional; não se aplica uma faixa universal para todos os casos.

Quais são as etapas do processo?

Seis etapas: 1) solicitação e escopo, 2) revisão da documentação, 3) auditoria de estágio 1 (documental), 4) auditoria de estágio 2 (in loco ou remota), 5) revisão do processo e decisão por uma função competente separada da equipe auditora, 6) emissão do certificado verificável quando aplicável.

Que documentação eu preciso?

Depende da norma. Em geral: política de gestão, objetivos mensuráveis, manual do sistema (se aplicável), os procedimentos documentados exigidos pela norma e os registros que evidenciam a implementação. Ao iniciar o processo, é entregue um checklist específico para a norma escolhida.

As auditorias podem ser remotas?

Sim. Conforme o IAF MD 4, as auditorias remotas ou baseadas em tecnologias da informação são utilizadas quando tecnicamente viáveis e justificadas conforme o escopo. A proporção remota depende da norma, dos sites, dos processos, do risco e das regras aplicáveis.

Quanto tempo dura o certificado?

O certificado tem validade de 3 anos. Durante esse período, são realizadas auditorias de vigilância anuais para verificar a manutenção do sistema de gestão. Ao final do ciclo, é realizada uma auditoria de recertificação.

Como se valida o escopo de um certificado?

Lendo o certificado emitido, o registro público aplicável e os requisitos do cliente ou da autoridade que o solicita. Não basta olhar o nome da norma: devem coincidir titular, atividade, sites, vigência, norma e escopo.

O que sustenta o reconhecimento internacional?

O reconhecimento depende da cadeia de acreditação, do escopo do certificado e das regras aplicáveis ao mercado de destino. É apresentado como um marco de referência, com verificação caso a caso, e não como uma aceitação automática universal.

O certificado serve para licitações?

Pode servir quando o edital aceita a norma, o escopo, o organismo emissor e a cadeia de acreditação correspondente. A aceitação é verificada com base no texto do edital, no certificado emitido e no mercado de destino.

Com que cobertura a G-CERTI opera?

As solicitações e auditorias são coordenadas por pessoal qualificado, e a G-CERTI Co., Ltd. mantém separadas a revisão, a decisão final e o controle de emissão. A aceitação de cada certificado depende do seu escopo, vigência, cadeia de acreditação e mercado de destino.

Quanto custa certificar ISO?

O custo é por projeto e depende da norma, do porte da organização, do número de sites e da complexidade dos processos. A proposta é definida após a revisão do escopo, da modalidade, do país, das sedes e do ciclo exigido.

O que a proposta de certificação inclui?

A proposta detalha os conceitos incluídos e as condições adicionais aplicáveis — modalidade de auditoria, vigilância anual, mudanças de escopo, impostos e serviços não incluídos. O escopo econômico fica documentado antes de iniciar o processo.

Vocês oferecem opções de pagamento?

As condições de pagamento são definidas por contrato e país. Os valores publicados são expressos em USD, e a proposta formal documenta o meio de pagamento, os impostos e as condições vigentes.

Vale a pena certificar mais de uma norma ao mesmo tempo?

As auditorias integradas otimizam prazos quando as normas compartilham estrutura, processos, sites e uma equipe auditora compatível. A otimização é definida conforme o escopo e as regras aplicáveis.

Quais métodos de pagamento vocês aceitam?

Os métodos disponíveis são informados na proposta ou na fatura correspondente. Podem incluir transferência bancária, cartão ou opções locais, conforme o país, a entidade legal e as condições vigentes.

Vocês emitem nota fiscal?

Sim. É emitida fatura ou invoice conforme a entidade legal correspondente e a legislação fiscal aplicável em cada país.

Há custos não informados?

A proposta detalha todos os conceitos incluídos e as condições adicionais aplicáveis. Todo conceito fica documentado antes de avançar.

O que respalda o trabalho da G-CERTI?

A imparcialidade conforme a ISO/IEC 17021-1 e uma consulta documental rastreável. O cronograma é definido por contrato conforme o escopo, e a aceitação do certificado é interpretada com base no escopo acreditado aplicável; os casos não conclusivos passam para confirmação assistida.

Como apresento uma reclamação ou apelação?

Conforme a ISO/IEC 17021-1, a G-CERTI mantém um procedimento formal de queixas e apelações. A reclamação é enviada para info@gcerti.org ou pelo formulário correspondente. Cada caso é avaliado pela via definida e respondido conforme o procedimento aplicável.

O que faço se não concordar com o resultado da auditoria?

A decisão de certificação pode ser apelada conforme o procedimento aplicável. A apelação é avaliada por uma instância independente da equipe auditora original, com revisão objetiva e imparcial conforme a ISO/IEC 17021-1.

Que formação a G-CERTI oferece?

Diplomas especializados em normas ISO (9001, 14001, 45001, 27001, 42001, entre outras), programas de Auditor Líder e Auditor Interno e encontros técnicos. Todos incluem credencial de formação emitida pela G-CERTI; uma credencial de formação não equivale à certificação acreditada do sistema de gestão de uma empresa.

As formações são online ou presenciais?

Ambas as modalidades. As aulas online são ao vivo, com interação direta. As presenciais são ministradas em Buenos Aires. Também são realizados treinamentos in-company para equipes.

Vocês entregam credencial das formações?

Sim. Os programas incluem credencial acadêmica emitida pela G-CERTI. É verificada pelo seu código no mesmo painel dos certificados. É uma credencial de formação: não substitui uma certificação acreditada do sistema de gestão de uma empresa nem garante resultados de auditoria.

A credencial de formação é o mesmo que certificar a empresa?

São diferentes. A credencial documenta a formação aprovada por uma pessoa; a certificação avalia o sistema de gestão de uma organização por meio de auditoria de terceira parte. São processos separados.

Onde a G-CERTI está localizada?

A G-CERTI opera com presença internacional e um escritório em Buenos Aires (Argentina), que coordena solicitações e auditorias. A G-CERTI Co., Ltd. mantém a decisão final e o controle de emissão, sujeitos à norma e ao escopo aplicáveis.

Quem responde pela G-CERTI?

A operação está a cargo da representação autorizada da G-CERTI, com funções separadas: quem audita não decide, e a decisão de certificação é adotada pelo emissor (G-CERTI Co., Ltd.).

Qual é a abordagem da G-CERTI?

A certificação de terceira parte é mantida independente da consultoria e da formação. A autoridade se sustenta em uma acreditação rastreável e em mecanismos de consulta documental com confirmação assistida quando aplicável.

Onde estão as perguntas que não constam nesta página?

Se a dúvida não estiver nesta página, o caminho é escrever para a equipe: uma conversa técnica define escopo, prazos e o próximo passo.
Você precisa de uma resposta para seu caso?

Conte-nos a norma, o escopo e seu prazo. Respondemos por escrito o que se avalia e quanto tempo leva.

+54 9 11 2299-2087