

CERTIFICADO I · ISO/IEC 27001Diseño e implementación del sistema de gestiónInterpretar la norma y llevarla a un sistema de gestión: alcance, procesos, documentación y evidencia de cumplimiento.
Una diplomatura para quien tiene que responder por el sistema.
- 01Responsables de seguridad de la información y TI
- 02Organizaciones que manejan datos de terceros
- 03Auditores que se especializan en tecnología
DOS CERTIFICADOS ACADÉMICOS
Dos certificados académicos sobre la misma norma.
Una norma se estudia dos veces: desde quien diseña el sistema de gestión y desde quien lo audita. Cada evaluación aprobada deja su propio certificado académico emitido por G-CERTI Formación, con código propio y comprobación en gcerti.org.
La cursada desarrolla además la capacidad de conducir auditorías: coordinar el equipo, sostener hallazgos y comunicar resultados con responsabilidad profesional.
Ver cómo se verifica un certificadoAUDITOR · ACCESO INCLUIDO
La profesión sigue en AUDITOR.
AUDITOR · Comunidad profesional de auditores · Impulsada por G-CERTI. La diplomatura incluye acceso; los espacios que abarca se confirman en las condiciones escritas de tu inscripción.
 01Empieza aquíEl punto de partida.
 02CriterioBases y criterios para aplicar a casos propios.
 03RecursosBiblioteca del plan estándar, en proceso de carga.
 04Business LabPlan estándar.
 05Auditor LabPlan premium.
Más adelante puedes preparar tu perfil para postularte a la División de Auditores de G-CERTI.
Conocer AUDITOREL KIT DE HERRAMIENTAS
Las herramientas quedan, y se usan en la organización del primer día.
Cada herramienta llega con el formato de G-CERTI, se completa durante la cursada sobre el caso elegido y queda descargable en el campus.
Vistas esquemáticas de las plantillas del campus.
TEMARIO
10 módulos, tres etapas y mejora continua.
El módulo 1 nivela. Los módulos 2 a 4 forman en la norma (Conocer), 5 a 7 la llevan a la operación (Implementar) y 8 a 9 forman en auditoría (Auditar). Cada etapa cierra con evaluación; Implementar y Auditar dan los dos certificados académicos. El módulo 10 cierra con la mejora continua.
Ver el programa académico completo 1NIVELACIÓNIntroducción a los sistemas de gestión
Qué es un sistema de gestión, la estructura armonizada de las normas ISO, ciclo PHVA, enfoque a procesos y pensamiento basado en riesgos. Quien ya conoce la disciplina lo usa como repaso.
Autoevaluación inicial 2CONOCERContexto, alcance y liderazgo
Partes interesadas, alcance del sistema, política y roles. Caso: una organización concreta del sector.
Caso resuelto 3CONOCERRequisitos de ISO/IEC 27001 aplicados
Lectura requisito por requisito con ejemplos de evidencia que un auditor esperaría ver.
Cuestionario de requisitos 4CONOCERPlanificación y riesgos
Riesgos y oportunidades, objetivos e indicadores; cómo se conectan con la operación.
Matriz de riesgo 5IMPLEMENTARProcesos, documentación y operación
Mapa de procesos, información documentada mínima, control operacional y proveedores.
Procedimiento y registro 6IMPLEMENTARMedición, análisis y mejora
Indicadores, no conformidades, acciones correctivas y revisión por la dirección.
Tablero de indicadores 7IMPLEMENTARProyecto de sistema
Se arma el sistema completo sobre el caso y se documenta cada decisión. Devolución docente sobre el razonamiento.
Proyecto corregido 8AUDITARAuditoría interna sobre ISO 19011
Programa, plan, lista de verificación, entrevista, muestreo, hallazgos, informe y seguimiento.
Plan y lista de verificación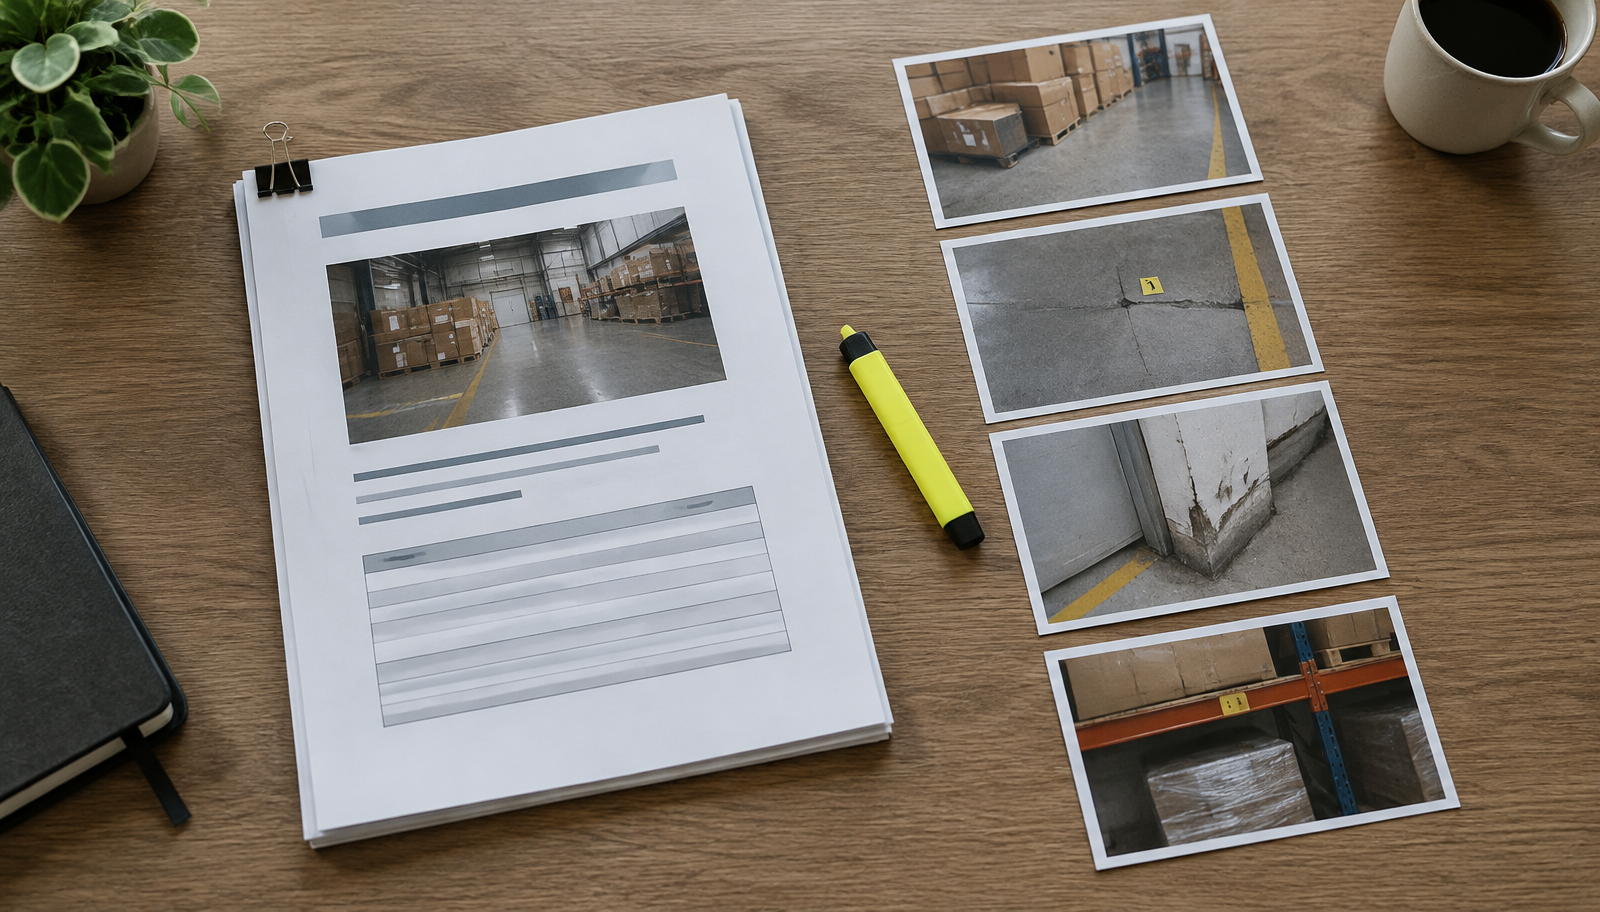 9AUDITARConducción de la auditoría · práctica curricular de auditoría simulada
Auditoría simulada con roles reales, dentro de la cursada y con devolución docente: apertura, equipo, hallazgos sostenidos ante el auditado, cierre e informe.
Informe de auditoría 10MEJORA CONTINUAMejora continua
Actualización de la norma y lectura del sistema para sostener su mejora. AUDITOR, la comunidad profesional, es un espacio aparte de la cursada; la diplomatura incluye el acceso.
Mejora continuaCURSADA, REQUISITOS Y MATERIALES
Cómo se cursa esta diplomatura.
10módulos en vivo
4meses de cursada
19–21hs · Argentina (UTC−3)
12meses de campus y AUDITOR
Próximas cursadas
- 13 NOVViernes · Cesar Siambasi
ObjetivosISO/IEC 27001:2022
Diseñar el sistemaAuditarlo con evidenciaLlevarlo a los procesos reales
Requisitos
Sin título previoMódulo 1 desde ceroComputadora e internetEvaluación ante mesa independiente
La norma se aprende auditando.

RESEÑAS PÚBLICAS
Lo que cuentan quienes conocen G-CERTI.

“Realicé la Diplomatura en Gestión de Calidad. Muy buen curso y aprendizaje.”
“Excelente institución con una calidad educativa y humana sobresaliente.”
“La atención de los asesores de cuenta es muy cordial.”
Pide la información de esta diplomatura.
Programa, fechas y condiciones de inscripción, por correo.
INSCRIPCIÓN EN LÍNEADiplomatura en Seguridad de la información · ISO/IEC 27001USD 690Pago único por la diplomatura completa. Implementación y auditoría interna en un solo pago, con dos certificados académicos. Versión en español, con docentes de habla hispana.Sumando normas pagas menos: dos diplomaturas USD 1.190, tres USD 1.490 y, desde cuatro, 35 % menos sobre el total.
Consultar sobre esta diplomaturaSi estás en Argentina, inscríbete en pesos en gcerti.com.ar.
InscribirmeLo que suelen consultar
¿Puedo empezar por cualquier norma?+
Sí. Todas incluyen el módulo 1 de nivelación en sistemas de gestión. Quien ya conoce la disciplina lo usa como repaso.
¿Puedo sumar otra norma más adelante?+
Sí. Y si sumas varias normas en la misma inscripción, pagas menos.
¿Cuándo se emiten los certificados?+
Al aprobar las etapas de implementación y de auditoría. Los dos certificados académicos quedan bajo una misma credencial profesional, verificable por código o QR.
¿La diplomatura habilita a ejercer como auditor?+
No. Documenta formación y evidencia evaluada; no certifica personas ni habilita profesionalmente. El ingreso a la División de Auditores lo decide la División.
ISO/IEC 27001 · Seguridad de la información
Valorar riesgos de información, elegir controles del Anexo A y sostener el sistema ante clientes y auditores.
Pedir información